Die wichtigsten Punkte
- Modellieren Sie Zugriffe nach Feld, Rolle, Mandant und Vorgang statt allein nach Kurs.
- Ein verborgenes Antwortfeld kann über Suchtreffer oder Metadaten dennoch nach außen dringen.
- Aktionen von Agenten und Admin-Exporte brauchen dasselbe Prinzip minimaler Rechte wie APIs.
- Führen Sie Negativtests für Suche, Exporte, Agententools und Mandantengrenzen durch.
- Pflegen Sie releasebezogene Tests für Lösungsschlüssel, PII und unveröffentlichte Richtlinieninhalte.
Der Lösungsschlüssel ist eine Berechtigungsgrenze
Ein Lösungsschlüssel für ein Quiz ist nicht bloß ein vor Lernenden verborgener Inhalt. Er ist ein geschützter Bestandteil, der darüber entscheidet, ob Bewertungsdaten valide bleiben. In einer Bankakademie kann derselbe Arbeitsbereich für die Inhaltserstellung Entwürfe von Modulen, richtige Antworten, Anmerkungen von Prüfenden, Kundenbeispiele mit PII und unveröffentlichte Compliance-Hinweise enthalten. Wer diesen Arbeitsbereich als einheitliche, lesbare Wissensbasis behandelt, schafft mit jedem verbundenen Suchtool oder KI-Agenten einen möglichen Offenlegungspfad.
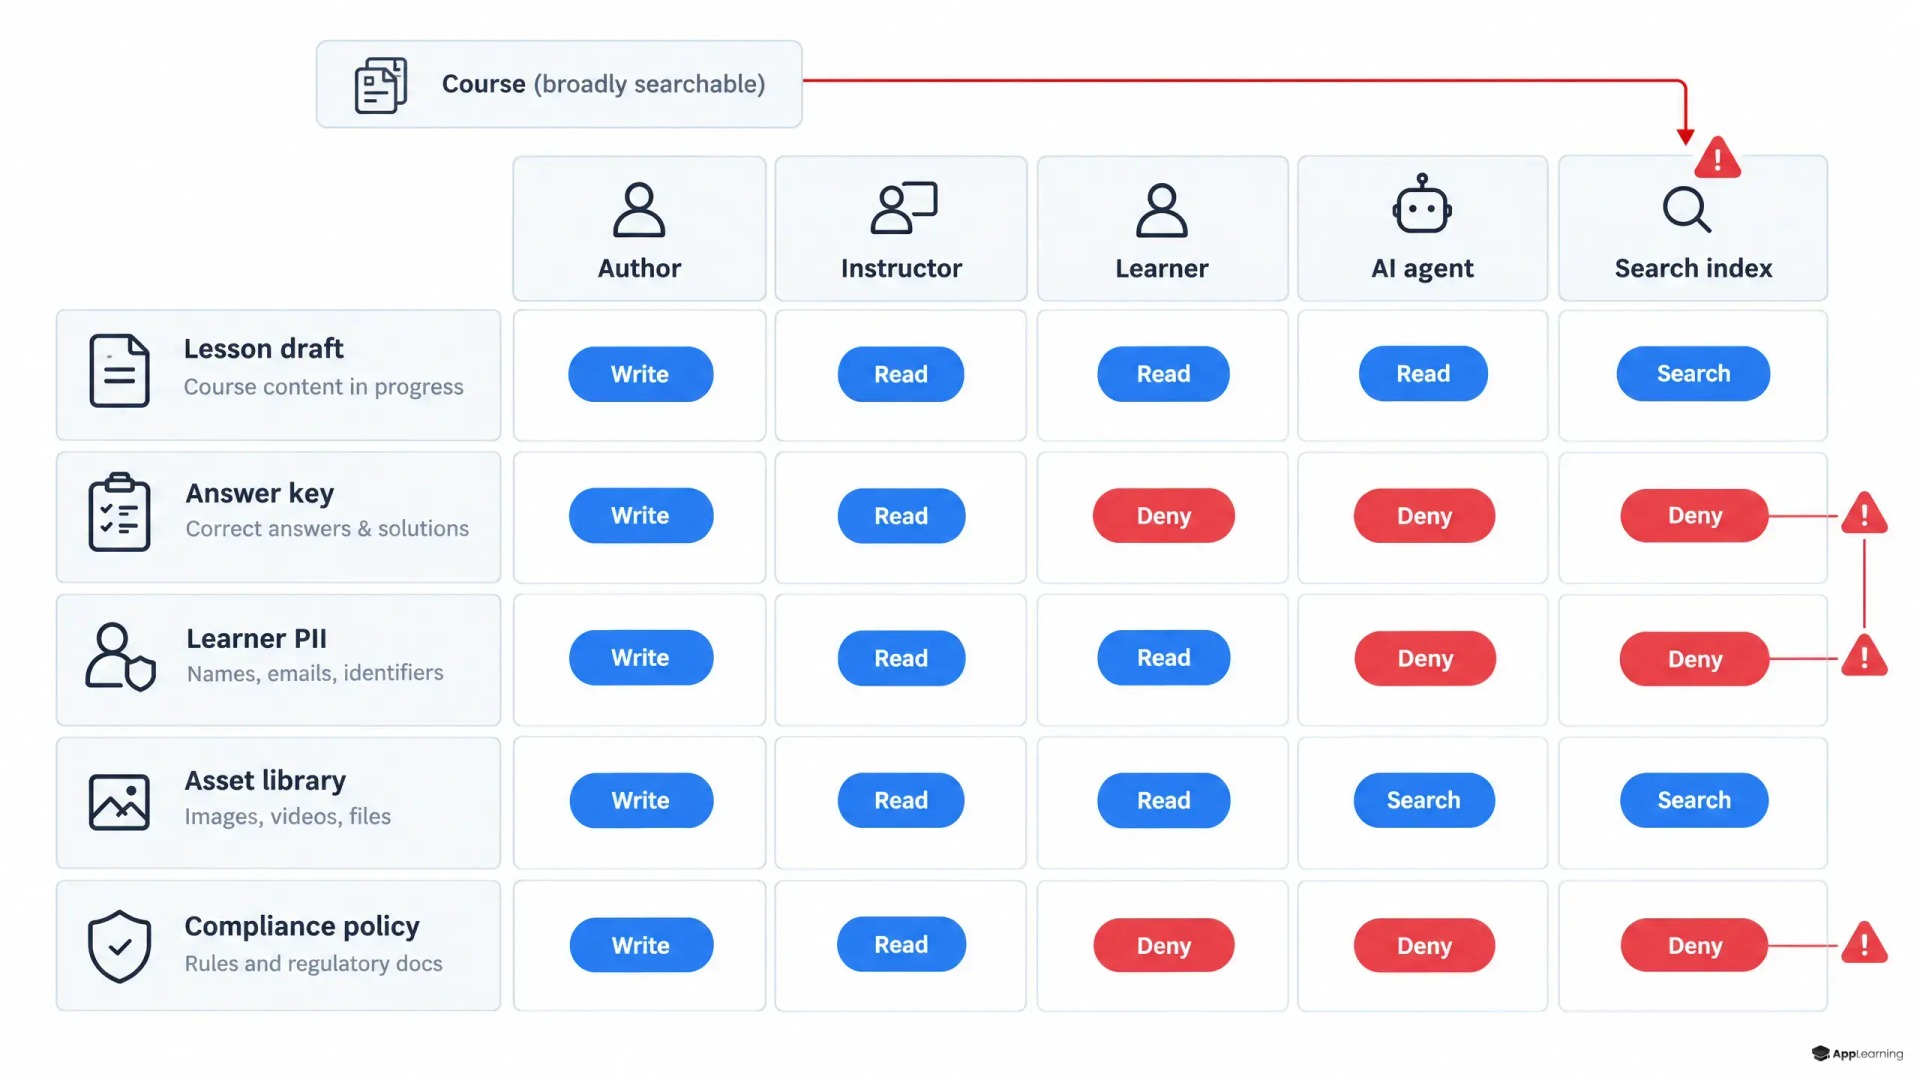
Darin liegt das eigentliche Sicherheitsproblem bei KI-gestützter Inhaltserstellung. Seitenberechtigungen regeln, wer einen Kurs öffnen darf. Sie entscheiden jedoch nicht automatisch, wer nach einer Antwort suchen, ein Feld exportieren, es über einen Agenten abrufen oder in einem anderen Mandanten veröffentlichen darf. Wirksame Zugriffskontrollen für Lösungsschlüssel müssen sowohl für das Feld als auch für den Vorgang gelten.
Kursberechtigungen greifen zu kurz
Ein Kursdatensatz braucht getrennte Kontrollen für Felder wie Lerninhalte, Lösungsschlüssel, Hinweise, Begründungen von Prüfenden, Nachweise von Lernenden, Kundenreferenzen, Richtlinienstatus und Veröffentlichungsstatus. Für jedes Feld sind dann eigene Entscheidungen zum Lesen, Suchen, Bearbeiten, Exportieren und Veröffentlichen nötig. Der Mandant ist eine weitere Bedingung: Eine Bankengruppe kann eine Plattform gemeinsam nutzen und dennoch Akademieinhalte, Lerndaten und Richtlinienentwürfe strikt nach Rechtseinheit oder Geschäftsbereich trennen.
Die Suche verdient besondere Aufmerksamkeit. Es reicht nicht, ein geheimes Feld aus einer Antwort wegzulassen, wenn eine Suchanfrage den Kurs trotzdem zurückliefert, weil der geheime Text übereinstimmt. Das Ergebnis kann verraten, dass eine Formulierung, ein Name oder eine Antwort existiert. Die Suchindexierung ist deshalb eine eigene Berechtigungsgrenze und kein Implementierungsdetail hinter dem Lesezugriff.
Zwei Releases im Oktober machen das Risiko greifbar
Am 13. Oktober 2026 führte das Notion-3.8-Release Spaltenberechtigungen für Datenbanken ein. Damit können Verantwortliche steuern, welche Eigenschaften jede Person oder jeder Agent sehen oder bearbeiten darf. Das ist ein nützliches Modell für Feldberechtigungen in einem LMS: Ein Autor kann etwa Lektionstexte bearbeiten, ohne eingeschränkte Lerndaten zu sehen, während ein Veröffentlichungsagent auf freigegebene Veröffentlichungsfelder zugreift, ohne Lösungsschlüssel lesen zu können.
Bei Strapi wird der Fehlerfall noch deutlicher. Der Release-Überblick vom 14. Oktober 2026 erklärt, dass private Felder zwar in API-Antworten verborgen waren, aber weiterhin mit `_q`-Suchanfragen übereinstimmen konnten. Neue private Felder werden nun als nicht durchsuchbar markiert. Bei bestehenden privaten Feldern ist jedoch die manuelle Einstellung `searchable: false` oder ein erneutes Speichern erforderlich. Die Lehre daraus ist nicht, dass eine der beiden Plattformen grundsätzlich unsicher ist. Sichtbarkeit, Durchsuchbarkeit und historische Konfigurationen können auseinanderlaufen.
Dasselbe Strapi-Update weist außerdem darauf hin, dass MCP-Tools für Medien die Berechtigungen des Nutzers oder Tokens prüfen, während der Export von Audit-Logs zusätzlich zum Lesezugriff eine eigene Exportberechtigung verlangt. Das sind sinnvolle Muster. Ein Agent darf nur die Tools und Aktionen erhalten, die er für eine klar abgegrenzte Aufgabe braucht, und aus der Möglichkeit zum Anzeigen darf nie automatisch ein Exportrecht folgen.
Eine belastbare Zugriffsmatrix für Akademien
Für eine Bank- oder Fintech-Akademie sollte Zugriff als Rolle × Mandant × Feld × Vorgang definiert werden. Eine praxistaugliche Grundlage sieht so aus.
- Lernende — Lesen und durchsuchen veröffentlichte, für Lernende bestimmte Inhalte im zugewiesenen Mandanten. Kein Zugriff auf Entwürfe oder Lösungsschlüssel, keine Bearbeitung, Exporte oder Veröffentlichungen.
- Prüfende — Lesen Entwürfe von Lerninhalten, Hinweise, Begründungen und Lösungsschlüssel für zugewiesene Kurse. Sie erfassen Prüfentscheidungen und Kommentare. Keine Massenexporte oder Veröffentlichungen.
- Autor — Liest und bearbeitet zugewiesene Inhaltsfelder und freigegebene Quellmaterialien. Kein Zugriff auf PII von Lernenden, sofern der Workflow dies nicht erfordert. Keine direkte Veröffentlichung in der Produktionsumgebung.
- Veröffentlichungsagent — Liest nur freigegebene, veröffentlichbare Felder. Erfasst Auslieferungsmetadaten und veröffentlicht in einem definierten Mandanten und Kanal. Darf weder Lösungsschlüssel, Anmerkungen von Prüfenden noch PII durchsuchen oder exportieren.
- Übersetzer — Liest Quelltexte, die ausdrücklich als übersetzbar markiert sind. Erstellt lokalisierte Varianten. Kein Zugriff auf Lösungsschlüssel, Richtlinienentwürfe, Lerndaten oder andere Mandanten.
- Auditor — Liest Zugriffsprotokolle, Konfigurationen, Versionsverläufe und ausgewählte Nachweise. Exportiert nur freigegebene Audit-Pakete. Keine Bearbeitung oder Veröffentlichung.
Die Matrix muss in der Autorenoberfläche, API, im Suchindex, bei Exportjobs, MCP-Tools, Hintergrundautomatisierungen und Analysepipelines einheitlich durchgesetzt werden. Eine Berechtigungsregel, die nur in einer Ebene existiert, ist eine Konvention, keine Kontrolle.
Negativtests zeigen die tatsächliche Grenze
Rollentests dürfen nicht mit einem erfolgreichen Login und der Prüfung einer sichtbaren Seite enden. Erstellen Sie Angriffstests, die das System dazu bringen sollen, sein eigenes Berechtigungsmodell zu durchbrechen.
- Suchen Sie nach dem exakten Text eines verborgenen Lösungsschlüssels und stellen Sie sicher, dass es keinen Treffer, kein Snippet, keine Anzahl, keinen Vorschlag und kein Rankingsignal gibt.
- Fordern Sie einen Veröffentlichungsagenten auf, Antworten aufzulisten, einen Kursarbeitsbereich zu exportieren oder Begründungen von Prüfenden abzurufen, und stellen Sie sicher, dass jede Anfrage scheitert.
- Versuchen Sie eine mandantenübergreifende Abfrage mit einer Kurs-ID, einer Kennung von Lernenden, einer Asset-URL und einer semantischen Suchanfrage.
- Prüfen Sie, ob Prüfende Inhalte freigeben können, ohne Rechte für Massenexporte zu erhalten.
- Entfernen Sie eine Rolle oder widerrufen Sie ein Agenten-Token. Prüfen Sie anschließend, ob zwischengespeicherte Tools, gespeicherte Suchen und eingeplante Jobs ihren Zugriff verlieren.
- Führen Sie die Testsuite nach Schemaänderungen, Berechtigungsänderungen, Index-Neuaufbauten, Migrationen und Updates von Agententools aus.
Good to know
Warum reichen Kursberechtigungen für ein KI-gestütztes LMS nicht aus?
Sie steuern den Zugriff auf einen umfassenden Bereich, aber nicht zwingend auf einzelne Felder oder Vorgänge. Lösungsschlüssel, PII und Richtlinienentwürfe können unterschiedliche Regeln für Anzeigen, Suchen, Exportieren, Bearbeiten und Veröffentlichen erfordern.
Welche Vorgänge brauchen getrennte Berechtigungsprüfungen?
Prüfen Sie mindestens Lesen, Suchen, Bearbeiten, Exportieren, Veröffentlichen und die Ausführung von Agententools getrennt. Wenden Sie diese Prüfungen in Benutzeroberfläche, API, Indizes, Hintergrundjobs, Integrationen und der Schicht für die Mandantenzuordnung an.
Was ist der wichtigste Test für Quiz-Lösungsschlüssel?
Verwenden Sie den exakten Antworttext in Suchen, Agenten-Prompts, Exporten und mandantenübergreifenden Anfragen. Ein korrektes Ergebnis bedeutet nicht nur, dass ein Feldwert fehlt: Es darf keinen Treffer, kein Snippet, keinen Hinweis in Metadaten und keinen indirekten Abrufpfad geben.
Kontrollen für regulierte Lernprozesse
Beginnen Sie mit einem Informationsmodell, nicht mit einer allgemeinen Berechtigungsmaske. Klassifizieren Sie jedes Feld als für Lernende sichtbar, vertraulich zur Sicherung der Lernintegrität, eingeschränkte personenbezogene Daten, interner Richtlinienentwurf oder veröffentlichbarer operativer Inhalt. Legen Sie für jede Klasse eine verantwortliche Person, eine Aufbewahrungsregel, ein Kennzeichen für Durchsuchbarkeit, eine Exportregel und die Freigabe für Agenten fest. Sperren Sie neue Felder dann standardmäßig für Suche, Export und Abruf durch Agenten, bis eine verantwortliche Person die Ausnahme genehmigt.
Für Kundenakademien kann App-Learning dies über Inhaltsmodelle, Rollendesign, Veröffentlichungsworkflows und Release-Tests hinweg umsetzen. Das Ziel ist nicht, Autoren auszubremsen. Sie sollen in einem praktischen Arbeitsbereich arbeiten können, ohne dass jedes dort liegende Feld für jede Person, jeden Dienst oder jedes Modell lesbar wird.
Schaffen Sie Lernzugriffe, die auch bei realem KI-Einsatz standhalten.
Gespräch startenSicherheitsgrenzen brauchen operative Leitplanken
Zugriffskontrollen auf Feldebene ersetzen weder Identitätsverwaltung, Verschlüsselung, Schutz vor Datenabfluss und Anbieterprüfung noch menschliche Freigaben bei der Veröffentlichung weitreichender Richtlinien. Sie können auch keine Inhalte zurückholen, die bereits in unkontrollierte Dokumente, Chatverläufe, lokale Exporte oder Modell-Prompts kopiert wurden. Banken sollten diese nachgelagerten Pfade erfassen und dafür Regeln für Aufbewahrung, Protokollierung und Vorfälle festlegen.
Trotzdem ist der Lösungsschlüssel ein guter Test für das Berechtigungsdesign. Kann eine Plattform nicht verhindern, dass Lernende, Übersetzer, ein Suchindex, ein Exportjob oder ein KI-Agent ihn entdecken, obwohl sie ihn nicht benötigen, verfügt das Lernsystem noch nicht über ein verlässliches Berechtigungsmodell. In einer für KI gerüsteten Akademie muss der Zugriff präzise genug sein, um das Feld zu schützen, eng genug, um den Vorgang zu begrenzen, und testbar genug, um die Belastbarkeit der Grenze nachzuweisen.