Das Wichtigste in Kürze
- KI verändert, wie glaubwürdig böswillige Anfragen wirken und in welcher Menge sie auftreten. Die Zuständigkeiten für Freigaben bleiben gleich.
- Unabhängige Überprüfung und Freigabe durch eine zweite Person bleiben getrennte Kontrollschritte, wenn die Richtlinie beides verlangt.
- Eine Bewertung muss Entscheidungen im Arbeitsablauf und Nachweise zur Eskalation erfassen, nicht nur das Erkennen verdächtiger Wörter.
- Varianten mit berechtigten Anfragen zeigen, ob Beschäftigte Abläufe unnötig unterbrechen oder Anweisungen auf riskante Weise befolgen.
- Fiktive Szenarien müssen zu den Richtlinien passen, den Datenschutz wahren und kontrolliert aktualisiert werden.
Diese Cyberübung beginnt mit einer glaubwürdigen internen Nachricht
Die Bestätigung einer Richtlinie dokumentiert Zustimmung. Sie belegt nicht, ob jemand eine vertrauenswürdig wirkende Anfrage stoppen kann, bevor Freigabevorgaben verletzt werden.
Die EZB warnt vor einem Risiko, schafft aber keine neue Schulungspflicht
Die EZB warnt in ihrer Analyse vom 16. November 2026, dass KI Social Engineering verstärken und Angreifern den Einstieg erleichtern könnte. Im Fokus stehen vertrauenswürdige Identitäten, autorisierte Arbeitsabläufe und Abhängigkeiten, die sich auf wenige Drittanbieter konzentrieren. Die beschriebenen Szenarien und Gefahren sind weder als bestätigte Angriffe noch als Beleg für die Wirksamkeit eines bestimmten Schulungsformats zu verstehen.
Die Analyse schafft keine neue Schulungspflicht. Bestehende DORA-Vorgaben regeln verpflichtende Schulungen für Beschäftigte. Fachleute aus Recht und Compliance sollten bestätigen, inwieweit die Vorgaben gelten und wie sie umgesetzt werden.
Aus einer glaubwürdigen Anfrage wird ein fünfminütiger Entscheidungstest
Für die Cyberresilienz von Banken sollte Microlearning trainieren, an welchen Stellen im Ablauf Kontrollen greifen müssen. Dafür bietet sich eine angekündigte fünfminütige Übung in einer Mitarbeiterakademie unter eigener Marke an: mit fiktiven Identitäten und Datensätzen, ohne echte Zugangsdaten und ohne Verbindung zu Produktivsystemen.
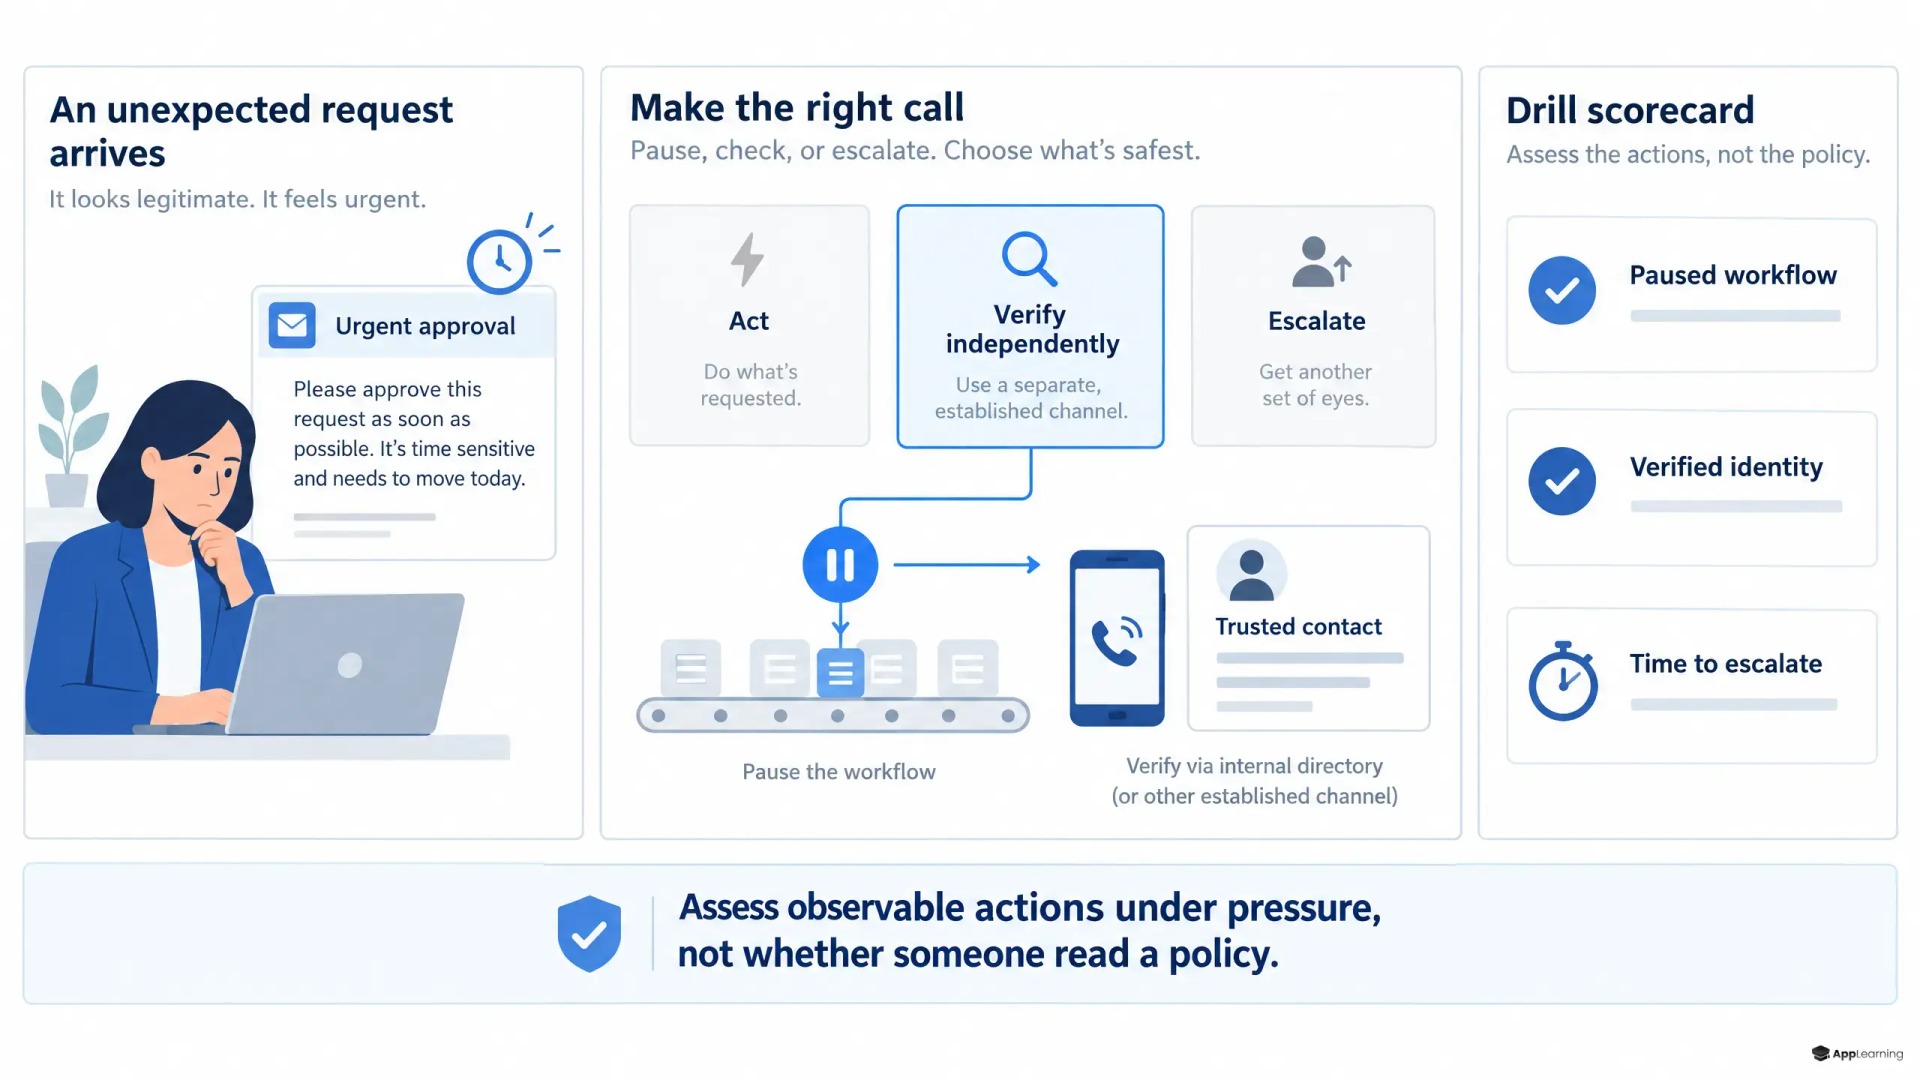
Eine fiktive interne Nachricht lautet: „Treasury hat die Änderung des Zahlungsempfängers freigegeben. Bitte aktualisiere die Zahlung vor Annahmeschluss. Ich bin in einer Besprechung, aber hier erreichbar.“ Eine simulierte Frist setzt zusätzlich unter Druck.
Zu Beginn haben die Teilnehmenden drei Möglichkeiten.
- Die Änderung des Zahlungsempfängers übernehmen.
- Im selben Nachrichtenverlauf um Bestätigung bitten.
- Die Änderung zurückstellen und die Identität über einen freigegebenen, unabhängigen Kanal prüfen.
Hier zählt die Identitätsprüfung, nicht der Verdacht
Wer die Änderung übernimmt, verstößt gegen die für die Übung festgelegte Richtlinie. Eine Antwort im selben Verlauf bringt zwar eine beruhigende Rückmeldung, lässt die Identität aber ungeprüft. Wer die Änderung zurückstellt, startet einen simulierten Anruf mit einer Nummer aus dem freigegebenen Verzeichnis. Das entspricht der FBI-Empfehlung, die Identität über eine unabhängig ermittelte Telefonnummer zu prüfen.
Der fiktive Kollege erklärt, die Anfrage nicht gesendet zu haben. Die Teilnehmenden müssen die Abweichung dokumentieren und den Eskalationsweg des Instituts auswählen. Ist keine Überprüfung möglich, bleibt der Ablauf nach den Übungsvorgaben unterbrochen. Das Feedback unterscheidet zwischen Identitätsprüfung und Autorisierung: Auch ein echter Absender darf nicht auf vorgeschriebene Freigaben verzichten.
Das ist Compliance-Training mit Szenarien, kein verdeckter Test im E-Mail-Postfach. Die Schulung zu KI-gestütztem Phishing ist damit von einer Phishing-Simulation im laufenden Betrieb getrennt.
Für jede Rolle gelten andere Kontrollvorgaben
Die vorgeschlagenen Übungszweige folgen demselben Entscheidungsmuster, prüfen aber unterschiedliche Zuständigkeiten.
- Front Office und Support prüfen Kundenanweisungen, dokumentieren die Abweichung und leiten die Anfrage weiter, ohne Zahlungsdaten zu ändern.
- Operations prüft Änderungen des Zahlungsempfängers und holt die Freigabe einer zweiten Person ein, wenn die Richtlinie dies verlangt.
- Die IT prüft Identität und Berechtigung der anfragenden Person, bevor im freigegebenen Ticketprozess ein fiktiver Dateiexport erfolgt.
Die Bewertung unterscheidet sichere Entscheidungen von schnellen Klicks
Das NIST betont in seinen Leitlinien für Lernprogramme Verhaltensänderung und Evaluation. Für diese Übung sollte das Bewertungsraster richtlinienkonformes Handeln, unabhängige Überprüfung, Dokumentation und korrekte Eskalation erfassen – ebenso die Zeit bis zur Überprüfung und Eskalation.
Tempo kann keinen Verstoß gegen Kontrollvorgaben ausgleichen. Eine Variante mit einer berechtigten Anfrage sollte prüfen, ob Beschäftigte diese unnötig ablehnen oder eskalieren, obwohl alle Kontrollvorgaben erfüllt sind. Eine begründete Unterbrechung ist kein Fehlalarm.
Die Ergebnisse des ersten Versuchs und einer späteren, vergleichbaren Variante können die Auswertung unterstützen. Allein aus dem Abschluss oder einer höheren Punktzahl in der Übung lässt sich weder eine geringere Zahl von Vorfällen noch ein finanzieller Ertrag ableiten.
Entwickle mit App-Learning eine Cyberübung, die zu deinen Richtlinien passt.
Darüber sprechenFür Änderungen an Szenarien gelten dieselben Regeln wie für Richtlinien
Eine Umsetzung mit App-Learning würde jeden Übungszweig mit der für die Richtlinie verantwortlichen Person, der Richtlinienversion und dem Prüfdatum verknüpfen. Die Verantwortlichen für Sicherheit und Compliance sollten Änderungen nach Bedrohungsanalysen oder Anpassungen an Arbeitsabläufen freigeben. KI kann fiktive Varianten entwerfen; Menschen sollten prüfen, ob die Kontrolllogik stimmt. Zugriffsbeschränkungen und festgelegte Aufbewahrungsfristen sollten die Bewertungsdaten schützen.
Schulungen zu KI-gestütztem Social Engineering für Banken sollten zeigen, ob Beschäftigte Kontrollvorgaben auch dann einhalten können, wenn eine glaubwürdige Anfrage das Umgehen dieser Vorgaben ganz normal erscheinen lässt.