Das Wichtigste auf einen Blick
- Abfrageberechtigungen regeln den Zugriff an der Quelle, nicht auf jede nachgelagerte Kopie.
- Für jeden Export von Lerndaten müssen Empfänger, Zweck und Aufbewahrungsdauer feststehen.
- KI-Agenten und zeitgesteuerte Automationen brauchen ausdrücklich zugewiesene Identitäten und Zielorte mit klaren Regeln für den Datenumgang.
- Berechtigungstests müssen verweigerte Lesezugriffe, Downloads und die Weitergabe von Daten abdecken.
- Anbieteraussagen brauchen Nachweise für den konkreten Einsatz – Annahmen über Zertifizierungen reichen nicht.
Wenn Lerndaten das zugriffsgeschützte Dashboard verlassen
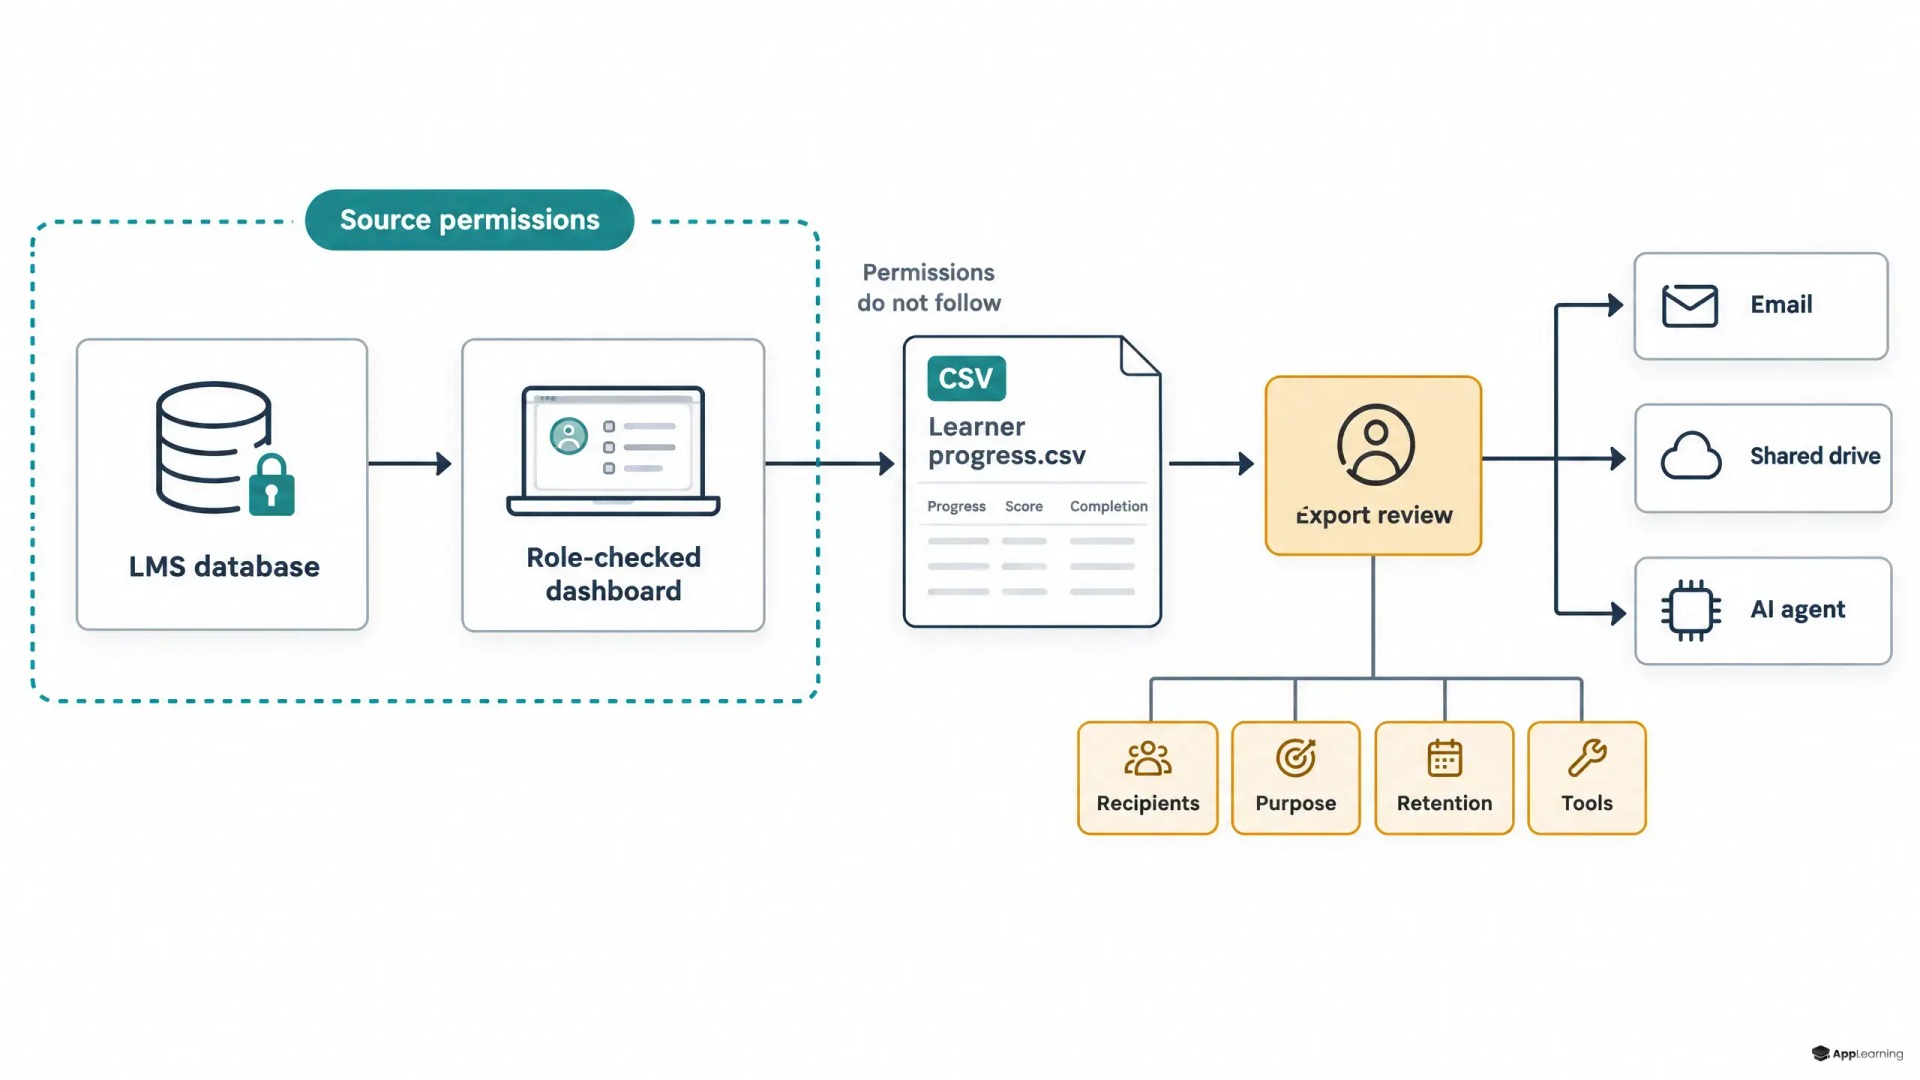
Angenommen, in der KI-Akademie einer Bank darf eine Führungskraft nur Lernfortschritt, Punktzahlen und Abschlussstatus des eigenen Teams einsehen. Die SQL-Abfrage hält diese Beschränkung ein. Die Führungskraft lädt eine CSV-Datei herunter, schickt sie per E-Mail an eine Projektgruppe und lädt sie in einen Analyseagenten hoch. Die Abfrage war erlaubt. Wer die Daten danach erhält und wie sie weiterverarbeitet werden, wurde nie geprüft.
Für diesen Export von Lerndaten braucht es also eigene Regeln. Wer Datensätze einsehen darf, darf sie deshalb nicht beliebig dorthin weitergeben, wo sich eine Analyse bequem durchführen lässt.
Retool trennt Zugriffskontrollen bei Abfragen von Regeln für Datenkopien
Retool weist in seinem Erklärartikel vom 9. November 2026 (retool.com) ausdrücklich darauf hin, dass die ursprünglichen Berechtigungen des Quellsystems nicht übernommen werden, wenn Daten kopiert, zwischengespeichert oder über einen anderen Dienst weitergereicht werden. Der Artikel beschreibt außerdem eine zentrale Governance und Audit-Protokolle auf Abfrageebene. PostgreSQL Data Access Enforcement wird zum Veröffentlichungszeitpunkt als öffentliche Beta ausgewiesen.
Laut Retools Konfigurationsdokumentation (docs.retool.com) gelten Zugriffsrichtlinien nur für PostgreSQL-Ressourcen. Zudem müssen die Durchsetzung eingeschaltet und die Richtlinien aktiviert sein. Damit sind weder sämtliche Datenbanken noch Exporte oder nachgelagerte Tools abgedeckt. Zugriffskontrollen bei Abfragen und Regeln für Datenkopien lösen unterschiedliche Probleme.
Vertrauensgrenzen entlang des gesamten Lerndatenflusses
Ein Prüfschema könnte den Weg von Firebase oder einem anderen LMS-Datenspeicher über die Datenanalyse, ein Dashboard und einen Export bis zu gemeinsam genutzten Ablagen, E-Mails und einem KI-Agenten abbilden. Für jeden Übergang braucht es eine klar benannte verantwortliche Stelle und einen ausdrücklich festgelegten Verarbeitungszweck.
Für App-Learning sollte das Vertrauensmodell eines Unternehmens-LMS entlang dieses gesamten Weges geprüft werden, statt es auf die Trennung von Mandanten zu reduzieren. Das ist ein Vorschlag für einen Prüfrahmen, keine Behauptung, dass bestimmte Schutzfunktionen im Produkt bereits vorhanden sind.
Die DSGVO-Pflichten enden nicht beim Download
Bei Verarbeitungen, die unter die DSGVO fallen, verlangen Artikel 5 und 32 (eur-lex.europa.eu) Zweckbindung, Datenminimierung, Speicherbegrenzung und eine dem Risiko angemessene Sicherheit. Eine DSGVO-Prüfung des LMS muss deshalb auch die exportierten Datensätze erfassen, nicht nur den Datenbankzugriff.
Die Erläuterungen der Europäischen Kommission zu den Rollen bei der Datenverarbeitung (commission.europa.eu) unterscheiden zwischen Organisationen, die Zwecke und Mittel festlegen, und Auftragsverarbeitern, die in deren Auftrag handeln. Die Rollen der Bank, des LMS-Anbieters und der Analysedienste müssen anhand ihrer tatsächlichen Tätigkeiten geprüft werden. Durch einen Export entsteht nicht automatisch ein neuer Verantwortlicher.
Eine praxisnahe Checkliste für den geregelten Umgang mit Lernanalysen sollte folgende Entscheidungen abdecken.
- Rollen und Freigaben – Die Berechtigungen für Abfragen, Downloads, Exportfreigaben und den Zugriff auf geteilte Berichte müssen getrennt geregelt sein.
- Datenminimierung – Datenfelder und Lerngruppen müssen zum Zweck passen. Wenn keine Einzeldatensätze nötig sind, sind zusammengefasste Berichte zum Vorbereitungsstand vorzuziehen.
- Empfänger – Vor der Freigabe muss festgehalten werden, welche Personen, Speicherorte und nachgelagerten Tools zugelassen sind.
- Aufbewahrung – Für Exporte, Analyseergebnisse und erforderliche Abschlussnachweise muss jeweils separat feststehen, wie lange sie aufbewahrt werden und wer für ihre Löschung zuständig ist.
- Widerruf und DLP – Teste den Entzug von Freigaben über verwaltete Links und die Regeln zur Verhinderung von Datenverlust. Beides ist vom Rückruf bereits heruntergeladener Dateien zu unterscheiden.
- Audit – Verknüpfe die Angaben zu Antragstellern, Freigebenden, Abfrage, Exportkennung, Ziel und Löschereignissen, ohne Lerndatensätze zusätzlich in den Protokollen zu speichern.
KI-Agenten brauchen Berechtigungstests, die über den Prompt hinausgehen
Das Generative AI Profile des NIST (nvlpubs.nist.gov) benennt Datenschutzrisiken und indirekte Prompt-Injection über abgerufene Daten. Bei der Analyse von Lerndaten sollte der Testplan auch zu weitreichende Tool-Berechtigungen, gespeicherte Prompts, erzeugte Dateien und wiederkehrende Aufgaben mit nicht mehr aktuellen Empfängern berücksichtigen.
- Nutzer ohne Berechtigung – Versuche, über das Dashboard und die Export-Endpunkte auf die Datensätze eines anderen Teams zuzugreifen. Erwartet werden eine Zugriffsverweigerung und ein Eintrag im Audit-Protokoll.
- Führungskraft mit reinem Lesezugriff – Versuche, über das verwaltete Berichtssystem Daten herunterzuladen und weiterzugeben. Prüfe, ob die konfigurierten Einschränkungen greifen.
- Zeitgesteuerter KI-Agent – Entziehe ihm die Berechtigung und versuche erneut, Daten an ein nicht freigegebenes Ziel zu übermitteln. Prüfe, ob die Übermittlung blockiert wird und der Fehler nachvollziehbar protokolliert ist.
Prüfe mit App-Learning, welchen Weg die Lerndaten deiner Akademie nehmen.
Gespräch startenDer Einkauf braucht Nachweise für den geplanten Einsatz
Um die Compliance einer Unternehmensakademie zu prüfen, sollte der Einkauf ein Datenflussdiagramm, Ergebnisse von Berechtigungstests, Aufbewahrungseinstellungen und ein beispielhaftes Audit-Protokoll vom Export bis zum KI-Agenten anfordern. Die Nachweise sollten Produktversion, Tarif, Hosting-Modell und aktivierte Konfiguration benennen. Marketingbeschreibungen sind von unabhängigen Prüfberichten und deren Geltungsbereich getrennt zu betrachten.
Eine Bank braucht belastbare Nachweise dafür, wie gut ihre Beschäftigten vorbereitet sind, ohne unkontrollierte Kopien mit Daten einzelner Beschäftigter zu erzeugen. Die beste Sicherheitsprüfung für ein LMS verfolgt einen Lerndatensatz über das Dashboard hinaus. Sie klärt, wer ihn erhalten darf, warum er weiterhin benötigt wird und wo die Verantwortung endet.