Das Wichtigste auf einen Blick
- Lesezugriff, Abfragegenerierung und Schreibberechtigung sind getrennte Fähigkeiten.
- Menschliche Aufsicht braucht klar benannte Verantwortliche und einen festgelegten Eskalationsweg.
- Mit verzweigten Szenarien lässt sich prüfen, wie Befunde bewertet und Berechtigungsgrenzen eingehalten werden.
- Abschlussnachweise sollten zwischen Teilnahme und nachgewiesenen Entscheidungen unterscheiden.
- Ein Fallbeispiel eines Anbieters liefert einen Schulungsanlass, belegt aber weder Compliance noch die Wirksamkeit einer Schulung.
Eine richtige Diagnose ist keine Erlaubnis, das Produktivsystem zu verändern. Für Teams im Finanz- und Kryptobereich bietet diese Unterscheidung eine konkrete Grundlage für Schulungen zur Governance von KI-Agenten. Dabei geht es nicht bloß um den Umgang mit einem Agenten. Prüfen lässt sich, ob jemand weiß, wann dessen Arbeit enden muss.
Die Fehlerbehebung endete an der Berechtigungsgrenze
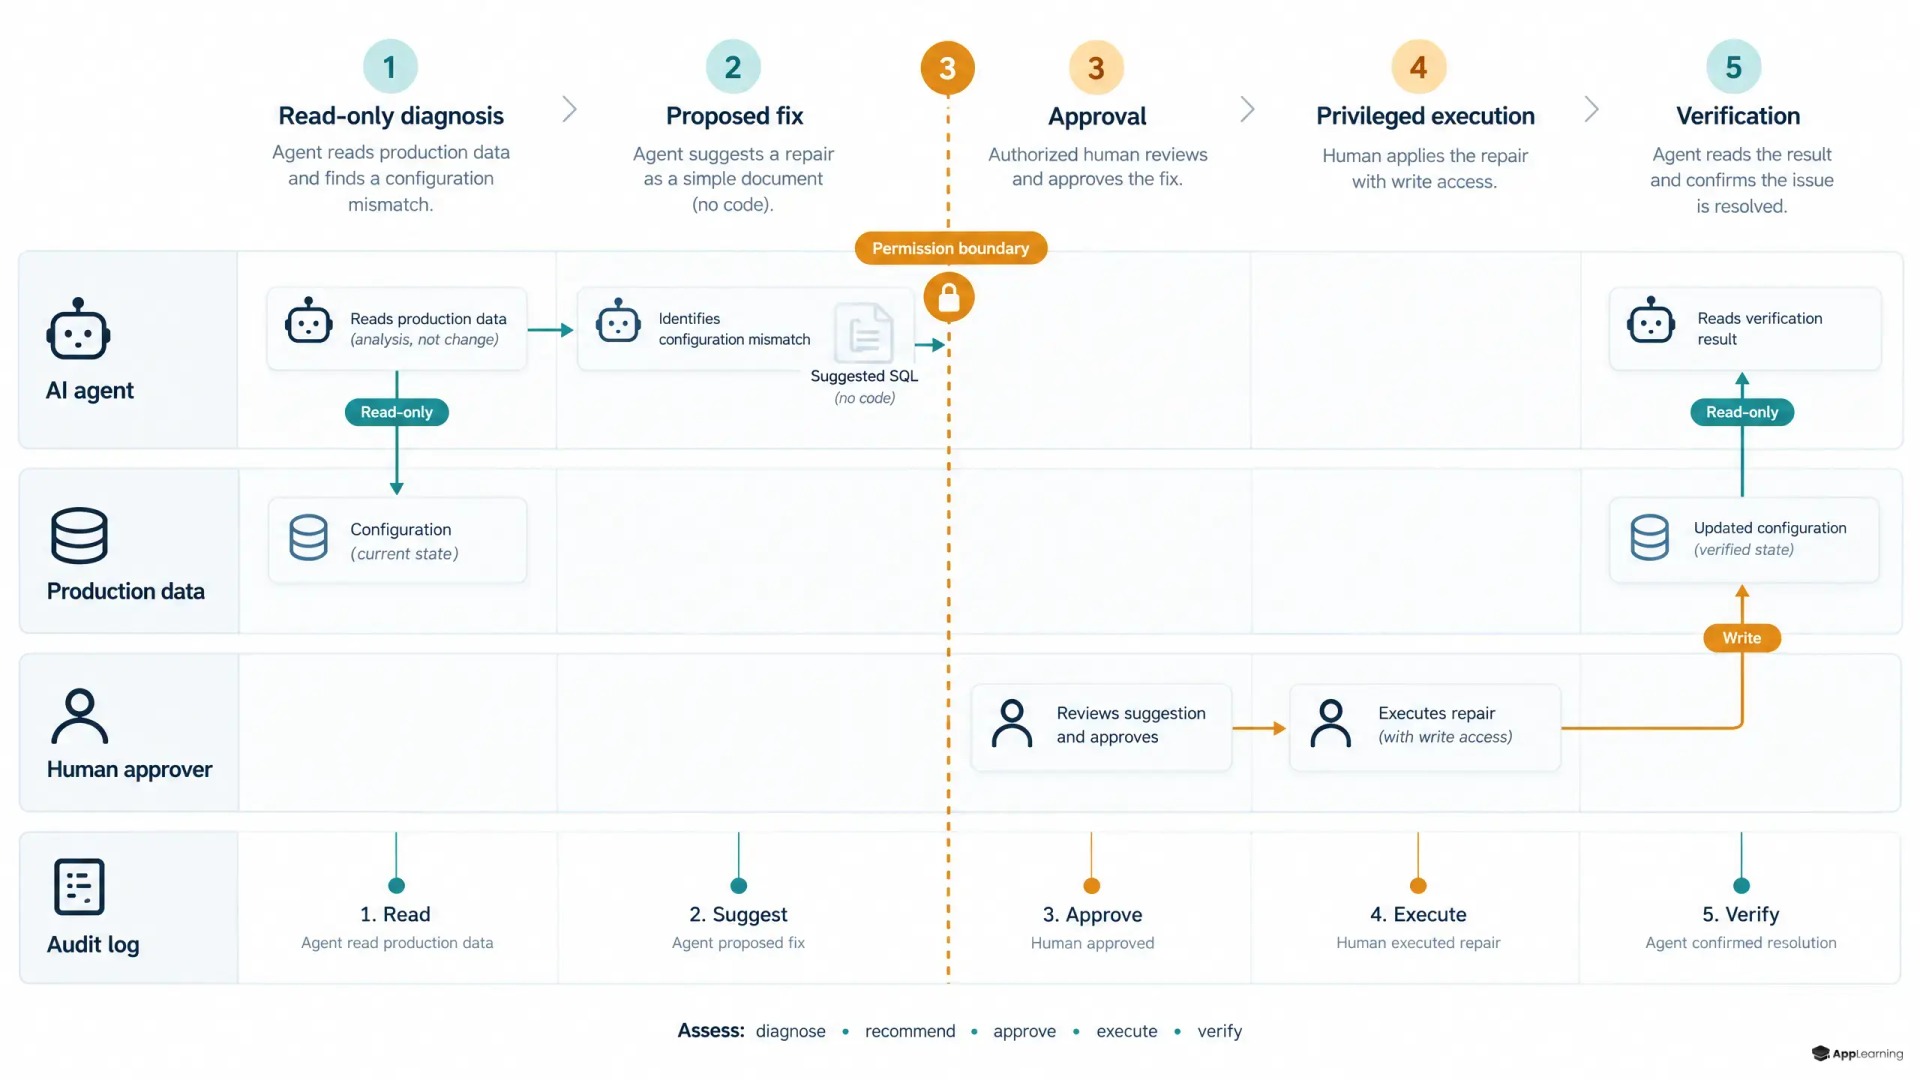
Retool berichtet in einem am 11. November 2026 veröffentlichten Technikbeitrag, dass sein Server für das Model Context Protocol (MCP) allgemein verfügbar ist. Entwickler Leonid Domnitser beschreibt darin, wie er eine Produktivdatenbank über eine Ressource abfragt. Die verwendeten Zugangsdaten erlauben nur Lesezugriff; sensible Spalten werden ausgefiltert. In einem Beispiel ermittelte ein Agent, welche Kunden von einem Konflikt zwischen Ressourcen- und Organisationseinstellungen betroffen waren. Er lieferte eine Korrekturabfrage, durfte sie aber nicht ausführen. Die Anfrage ging an Mitarbeitende mit weitergehenden Berechtigungen, die den Fehler manuell behoben.
Der Beitrag beschreibt einen technischen Arbeitsablauf, keine kontrollierte Sicherheitsprüfung. Er belegt weder einen formalen Freigabeprozess noch ein gemessenes Schulungsergebnis. Das sind Gestaltungsfragen für das Lernszenario, keine Details, die man Retool einfach zuschreiben darf.
Eine generierte Abfrage verleiht keine Schreibrechte
Die Kontrollmaßnahmen zur Funktionstrennung und zum Prinzip der geringsten Berechtigungen von NIST unterscheiden zwischen zugewiesenen Verantwortlichkeiten und erlaubten Zugriffen. Für den Zugriff auf Produktivdaten über MCP ergibt sich daraus eine klare Lehre: Befunde sichten, Code entwerfen, eine Änderung freigeben und sie ausführen sind getrennte Handlungen. Eine plausible Abfrage berechtigt nicht zur Fehlerbehebung. Schulungen sollten die Einhaltung technischer Grenzen stärken, nicht den Eindruck erwecken, aufmerksame Mitarbeitende könnten diese Grenzen ersetzen.
Menschliche Aufsicht braucht klar benannte Verantwortliche
NIST empfiehlt im AI RMF Playbook differenzierte Verantwortlichkeiten für die Aufsicht im Zusammenspiel von Mensch und KI. Im Schulungskonzept braucht „human in the loop“ deshalb eine konkrete Rollenverteilung. Der Support könnte Befunde zusammentragen, die für den Betrieb verantwortliche Person den Umfang prüfen und ein berechtigter Entwickler die freigegebene Änderung ausführen. Compliance könnte die Dokumentation prüfen, statt jede Fehlerbehebung freizugeben. Die für interne Richtlinien verantwortliche Person muss diese Zuordnung, die Eskalationsauslöser und die Abläufe für Notfälle vor der Einführung prüfen und bestätigen.
Eine Support-Simulation prüft die Übergabe
Ein fiktiver Supportfall aus einem Fintech-Unternehmen: Ein Agent erkennt einen Konfigurationskonflikt und entwirft eine Änderung. Der Kunde will eine sofortige Lösung. Vier Entscheidungen mit unterschiedlichen Folgepfaden machen daraus eine Übung zur Vorfallbearbeitung mit KI-Agenten.
- Prüfe die Befunde. Die vorgeschlagene Abfrage betrifft mehr Konten, als in der Diagnose genannt werden. Gibst du sie zur Korrektur zurück, geht das Szenario weiter. Akzeptierst du sie, wird der Fehler bei der Eingrenzung offengelegt.
- Halte die Berechtigungsgrenze ein. Ein Kollege schlägt vor, ein Konto mit erweiterten Rechten mit dem Agenten zu verbinden. Lehnst du diese Abkürzung ab, bleibt die Fehlerbehebung auf dem autorisierten Weg.
- Fordere die vorgesehene Freigabe an. Die Übergabe enthält die korrigierte Abfrage, Angaben zu den betroffenen Konten, den Validierungsplan und das Vorgehen für ein Rollback. Fehlen Angaben, geht sie zur Prüfung zurück.
- Übergib die Ausführung. Die dafür berechtigte Person setzt die freigegebene Änderung um. Der Support schließt den Fall erst, wenn die erforderlichen Prüfnachweise vorliegen.
Entscheidungsnachweise zählen mehr als ein Abschlussvermerk
Die vorgeschlagene Prüfung erfasst die Version des Szenarios, die Rolle der lernenden Person, ihre Entscheidungen und Begründungen, kritische Fehler sowie den Abschlusszeitpunkt. Wer Berechtigungen umgeht, begeht einen kritischen Fehler – auch wenn die fiktive Fehlerbehebung gelingt. Schulungsnachweise bleiben von den Protokollen zu Änderungen am Produktivsystem getrennt. Für diese sollten die internen Protokollierungsrichtlinien gelten. Wer später von Verbesserungen im Arbeitsalltag spricht, braucht dafür Nachweise, die über den Abschluss der Simulation hinausgehen.
Entwickle mit App-Learning eine rollenbasierte Simulation für die Eskalation von Vorfällen mit KI-Agenten.
Darüber sprechenEin Vorfall kann mehrere rollenspezifische Lernpfade bieten
NIST verknüpft in seiner Definition rollenbasierter Schulungen Lernmaterialien mit beruflichen Aufgaben. Ein Modul von App-Learning könnte dieses Prinzip in kurzen Lerneinheiten zur KI-Sicherheit umsetzen: mit getrennten Pfaden für Support, Betrieb und Compliance, einem gemeinsamen Bewertungsraster und versionierten Abschlussnachweisen über mehrere Lerngruppen hinweg. Das ist ein Formatvorschlag – keine Aussage über einen bereits erfolgten Einsatz oder eine gesetzliche Schulungspflicht.
Das wichtigste Lernergebnis ist nicht das Vertrauen in die Antwort des Agenten. Entscheidend ist die nachgewiesene Fähigkeit, die vorgeschlagene Änderung zu hinterfragen, die Berechtigungsgrenze einzuhalten und Verantwortung zu übergeben, ohne dass dabei Befunde verloren gehen.