Das Wichtigste auf einen Blick
- Erfassen Sie jedes System, das Kursinhalte erstellt, verändert oder verteilt.
- Die Sichtbarkeit im Internet ist ein Signal, aber kein Beweis für eine Kompromittierung oder Schwachstelle.
- Benennen Sie für jeden Automatisierungsdienst und die dazugehörigen Zugangsdaten eine verantwortliche Person.
- Prüfen Sie Zugriffe, Update-Rhythmus und Wiederherstellungswege, bevor ein Workflow ausfällt.
- Testen Sie, ob Kurse auch ohne Automatisierung weiter erstellt werden können.
Das sichtbare LMS ist nur ein Teil der Akademie
Ein wachsendes Startup kann ein gut konfiguriertes LMS, klare Onboarding-Pfade und starke Kursvorlagen haben – und dennoch von einem kleinen Automatisierungsdienst abhängen, für den sich niemand offiziell verantwortlich fühlt. Dieser Dienst kann Ausgangsmaterial aus einer Wissensdatenbank abrufen, eine Lektion entwerfen, Inhalte zur Prüfung versenden, Übersetzungen anstoßen, Module veröffentlichen, Lernende einschreiben und Führungskräfte benachrichtigen. Fällt er aus, bleibt die Akademie möglicherweise online, während das Betriebssystem dahinter nicht mehr funktioniert.
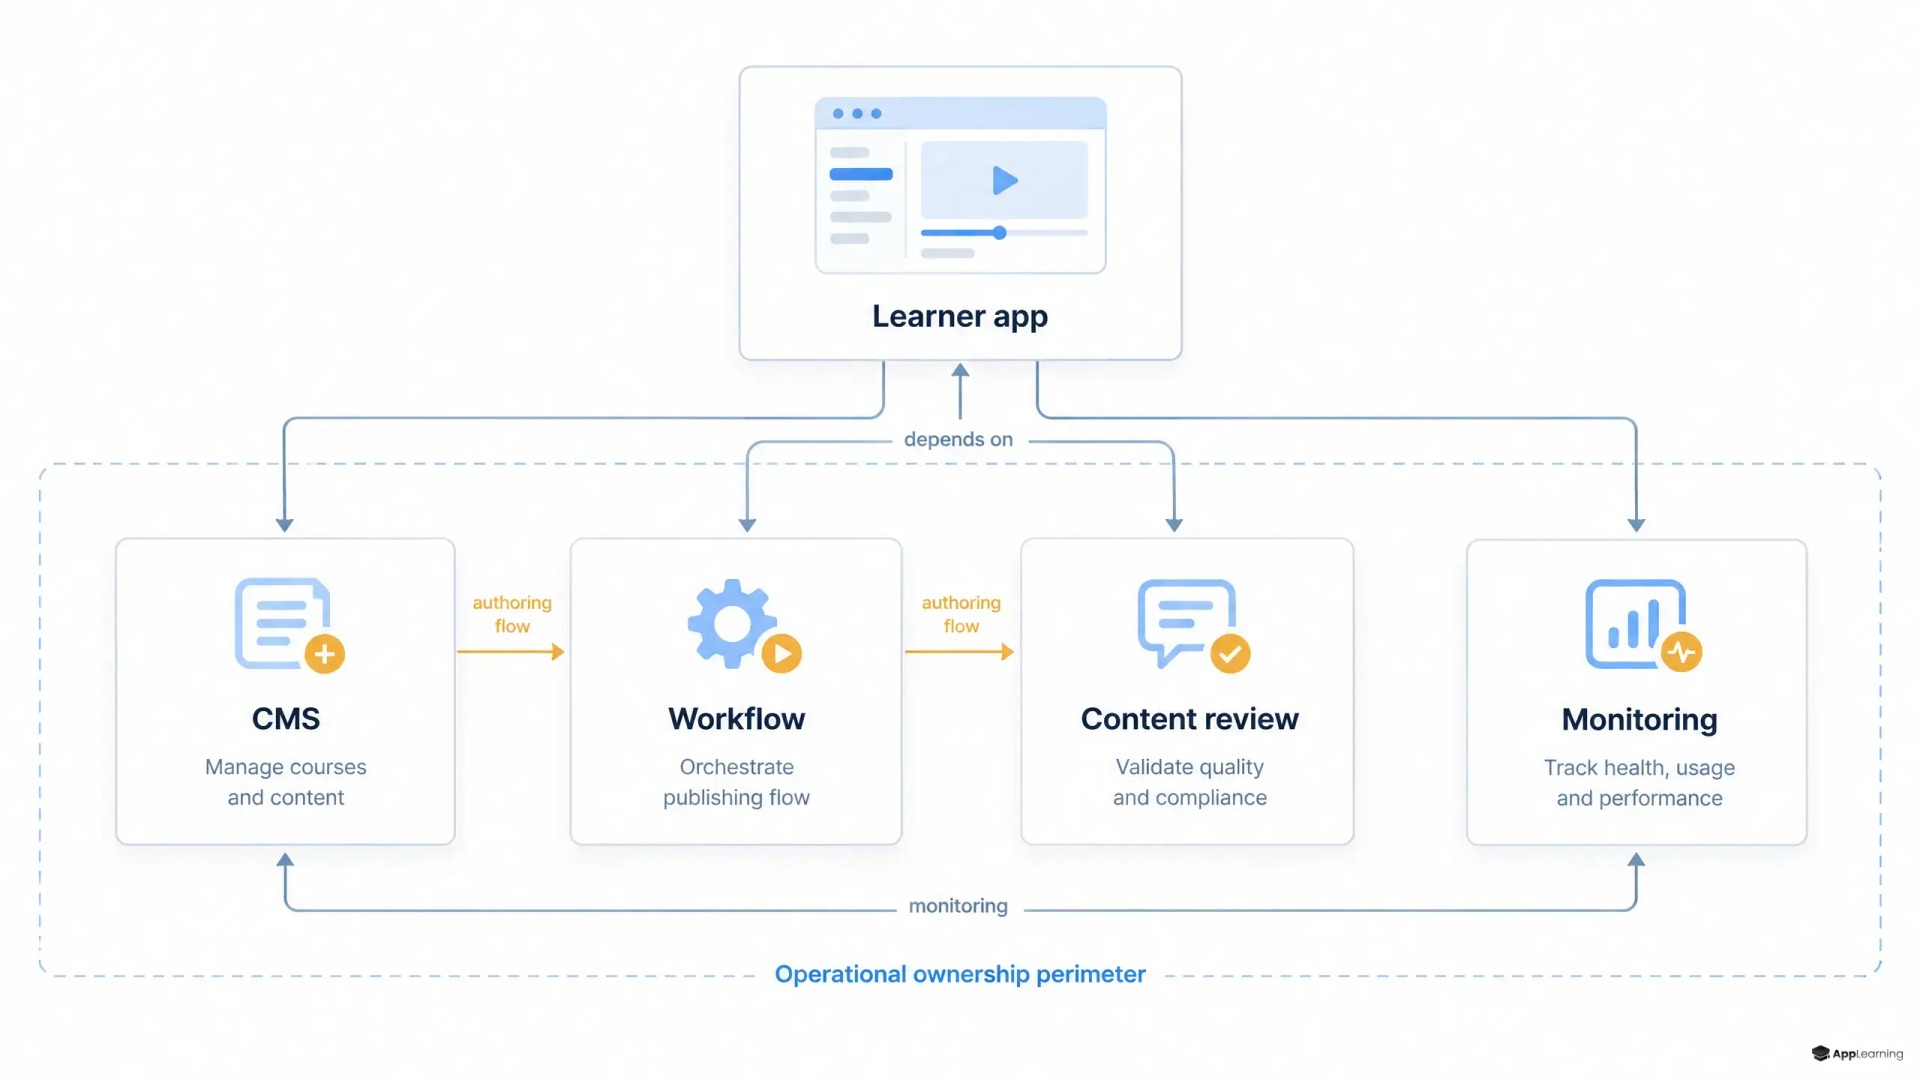
Genau hier liegt die Lücke in vielen Sicherheitsprüfungen von LMS-Integrationen. Sie bewerten die Anwendung, die Mitarbeitende sehen, und lassen die umgebende Workflow-Infrastruktur außen vor. Für eine betreute Akademie ist diese Grenze zu eng. Die Steuerung der Automatisierung von Lerninhalten muss jedes System umfassen, das Kursinhalte verändern, auf Lerndaten zugreifen oder den Veröffentlichungsprozess unterbrechen kann.
Sichtbarkeit ist ein Signal, kein Urteil
Am 14. Oktober 2026 fand Censys 113.926 öffentlich sichtbare n8n-Hosts. Die Untersuchung trifft zudem eine wichtige Unterscheidung: Sichtbarkeit allein belegt nicht, dass ein System unsicher, angreifbar oder kompromittiert ist. Die sinnvolle operative Konsequenz ist nicht, von einem Sicherheitsvorfall auszugehen. Entscheidend ist die Frage, ob es einen im Internet sichtbaren Endpunkt gibt, worauf er zugreifen kann, wer ihn verantwortet und wie sein Zustand geprüft wird.
Das ist relevant, weil Workflow-Tools oft die Verbindungen halten, die eine Akademie erst nutzbar machen. Ein einziges Servicekonto kann LMS, Cloud-Speicher, Übersetzungsanbieter, E-Mail-Plattform und interne Wissensdatenbank verbinden. Der Workflow mag Low-Code sein, seine Berechtigungen und möglichen Ausfälle sind es nicht.
Hinter dem Kurskatalog liegt die Steuerungsebene der Akademie
Betrachten Sie die Akademie als Arbeitsablauf, nicht als Liste von Software-Abonnements. Nehmen Sie eine tatsächliche Kursänderung und verfolgen Sie ihren Weg von der Anfrage bis zu den Lernenden. Berücksichtigen Sie manuelle Schritte, geplante Jobs, Webhooks, APIs, gemeinsame Postfächer und menschliche Freigaben. So wird aus einem abstrakten Architekturdiagramm eine Dokumentation darüber, wie ein Kurs tatsächlich entsteht.
- Quellsysteme wie Handbücher, Produktdokumentationen und Wissensdatenbanken
- Dienste für Erstellung, Übersetzung, Prüfung und Medienproduktion
- Automatisierungsworkflows, API-Endpunkte, Webhooks und geplante Jobs
- Das LMS, Identity Provider, Lerngruppen und Reporting-Ziele
- Speicherorte, Servicekonten, Secrets und Benachrichtigungskanäle
Das Ergebnis sollte zeigen, welche Abhängigkeiten für die Veröffentlichung unverzichtbar sind, welche nur Zeit sparen und welche sensible Zugangsdaten oder Informationen über Lernende enthalten. Es sollte außerdem zwischen Diensten des Anbieters und Systemen unterscheiden, die das Startup selbst konfiguriert oder hostet. Diese Unterscheidung ist zentral für den Betrieb von n8n und jedes anderen Automatisierungstools im Stack.
Namen machen aus Abhängigkeiten steuerbare Assets
Erstellen Sie ein kompaktes Register für Assets und Verantwortlichkeiten. Die NIST-Leitlinien nennen ein Asset-Inventar, dokumentierte Informationsflüsse, klar definierte Verantwortlichkeiten und Zugriffsrechte nach dem Least-Privilege-Prinzip als grundlegende Praktiken. Dafür braucht es keine Governance-Plattform. Eine gepflegte Tabelle oder ein Servicekatalog mit Tickets reicht aus, wenn er die operativen Fakten erfasst.
- Name des Assets, Zweck, Umgebung und Status der Internet-Sichtbarkeit
- Fachlich verantwortliche Person für den Lernworkflow
- Technisch verantwortliche Person für Konfiguration, Updates und Vorfälle
- Verbundene Systeme, Datenarten und Servicekonten
- Authentifizierungsmethode, Speicherort der Zugangsdaten und Datum der Zugriffsprüfung
- Update-Vorgehen, Backup-Methode und Wiederherstellungsanleitung
- Letzter Kontinuitätstest, bekannte Einschränkungen und Ersatzweg
Übertragen Sie Verantwortung nicht allein an eine Abteilung. Benennen Sie eine Person und eine Vertretung. Ein Workflow ohne verantwortliche Person wird leicht zu einer versteckten Abhängigkeit – besonders wenn Gründer, Engineers oder Verantwortliche im operativen Bereich ihre Rolle wechseln.
Eine kurze Prüfroutine verhindert schleichende Veränderungen
Gehen Sie die folgende Checkliste für jeden Automatisierungsendpunkt durch, der die Akademie unterstützt. Sie ist anbieterneutral und für ein Startup mit begrenzten Sicherheitskapazitäten angemessen.
- Endpunkte erfassen. Listen Sie öffentliche URLs, eingehende Webhooks, geplante Workflows und externe API-Verbindungen auf. Prüfen Sie, ob jeder davon aus dem Internet erreichbar sein muss.
- Zugriffe prüfen. Entfernen Sie ehemalige Mitarbeitende, ersetzen Sie gemeinsame Administratorkonten, begrenzen Sie den Umfang von Servicekonten und dokumentieren Sie, wer Zugangsdaten ändern oder Workflows veröffentlichen darf.
- Wartung prüfen. Dokumentieren Sie die eingesetzte Version, die für Updates verantwortliche Person, den Testweg und das Ziel-Zeitfenster für Patches. Wenn Sie n8n einsetzen, machen die Release-Dokumentation und Aktualisierungshinweise deutlich: Wartung ist eine laufende Betriebsaufgabe, keine einmalige Einrichtung.
- Kontinuität testen. Deaktivieren Sie einen Workflow oder simulieren Sie seinen Ausfall und weisen Sie nach, dass das Team einen dringenden Kurs über einen dokumentierten Ersatzweg weiterhin erstellen, freigeben, übersetzen und veröffentlichen kann.
- Ausnahmen dokumentieren. Wenn ein Workflow den vorgesehenen Standard noch nicht erfüllen kann, halten Sie Grund, Ausgleichsmaßnahme, verantwortliche Person und Prüftermin fest.
Good to know
Bedeutet ein internetfähiger Automatisierungs-Host, dass er kompromittiert ist?
Nein. Wie Censys in seiner Untersuchung von 2026 festhält, belegt Sichtbarkeit allein weder Unsicherheit noch eine Schwachstelle oder Kompromittierung. Sie rechtfertigt jedoch, Zweck, Verantwortung, Zugriffe und Wartung zu prüfen.
Welche Automatisierungssysteme gehören in ein Akademie-Register?
Nehmen Sie jedes System auf, das Lerninhalte erstellen, übersetzen, freigeben, veröffentlichen, Lernende einschreiben, benachrichtigen oder darüber berichten kann. Berücksichtigen Sie auch angebundene Speicher, Identitätsdienste und Servicekonten, wenn sie diese Aktionen ermöglichen.
Wie oft sollte ein Startup das Register prüfen?
Prüfen Sie Zugriffe und Verantwortlichkeiten nach wesentlichen Rollen- oder Systemänderungen, und führen Sie mindestens vierteljährlich eine umfassendere Prüfung durch. Testen Sie den Wiederherstellungsweg nach größeren Workflow-Änderungen und vor wichtigen Onboarding-Phasen.
Für die Prüfung durch Käufer zählen operative Nachweise
Enterprise-Käufer bewerten nicht nur das Kurserlebnis. Sie fragen möglicherweise, wie Inhalte kontrolliert werden, wer auf verbundene Systeme zugreifen kann und was passiert, wenn eine Abhängigkeit ausfällt. Eine kompakte Sammlung von Nachweisen verhindert Hektik, wenn diese Fragen kommen.
Halten Sie eine aktuelle Architekturübersicht, das Asset-Register, Aufzeichnungen der Zugriffsprüfungen, die Änderungs- und Update-Historie sowie das Ergebnis des letzten Wiederherstellungstests bereit. Die NIST-Kontrollen zur Notfallplanung betonen klar definierte Wiederherstellungsrollen, Prioritäten bei der Wiederherstellung, Aktualisierungen des Plans und Erkenntnisse aus Tests. Es geht nicht darum, ein Compliance-Programm für Konzerne nachzubauen. Sie sollen zeigen können, dass die Akademie unter vorhersehbaren Belastungen weiter funktioniert.
Machen Sie Ihre Onboarding-Akademie einfacher steuerbar und vertrauenswürdiger.
Gespräch startenZuverlässigkeit beginnt, bevor Lernende einen Kurs öffnen
Für Gründerteams ist der Praxistest einfach: Wenn die Automatisierungsebene heute Morgen verschwunden wäre, könnte das Team die betroffenen Kurse identifizieren, die passenden Zugangsdaten sperren, klar kommunizieren und ein kritisches Update auf anderem Weg veröffentlichen? Wenn die Antwort unklar ist, gehört der Automatisierungsserver ins Risikoregister der Akademie. Teams mit App-Learning können diese Disziplin umsetzen, ohne Onboarding zum Infrastrukturprojekt zu machen: Machen Sie das Lernsystem sichtbar, weisen Sie Verantwortung zu und üben Sie die Abläufe, die Wissen in Bewegung halten.