Das Wichtigste auf einen Blick
- Die Roadmaps externer Dienste gehören in die Akademieplanung – auch wenn sich am LMS-Code nichts ändert.
- Ein nützliches Register verknüpft Abhängigkeiten mit Verantwortlichen, Kosten, der Sensibilität der Daten, Terminen im Lebenszyklus und Ausweichlösungen.
- Preisänderungen und Abkündigungen müssen rechtzeitig auf ihre Auswirkungen geprüft werden, bevor ablaufende Fristen einen Notfall auslösen.
- Eine erfolgreiche CI setzt den Nachweis voraus, dass die erforderlichen Jobs tatsächlich ausgeführt und erfolgreich abgeschlossen wurden.
- Für gemeinsam genutzte Infrastruktur müssen die Auswirkungen je Kunde erfasst und Migrationspläne erstellt werden.
Die Roadmap der Akademie reicht über die Codebasis hinaus
Drei Signale aus unterschiedlichen Systemen: Ein Automatisierungsdienst kündigt eine nutzungsabhängige Abrechnung an, bei einer Datenbank steht die Stilllegung bevor und ein Integrationsworkflow schlägt fehl, ohne einen einzigen Job auszuführen. In allen drei Fällen ist dieselbe Reaktion nötig: klären, welche Lernfunktion gefährdet ist, wer dafür verantwortlich ist und welcher nächste Schritt umsetzbar ist.
Das Cybersecurity Framework 2.0 des NIST umfasst auch Verzeichnisse der Dienste externer Anbieter (tsapps.nist.gov) – eine nützliche Grundlage für den betreuten LMS-Betrieb. Für den praktischen Betrieb ergänzt ein laufend gepflegtes Abhängigkeitsregister diese Grundlage: Es verknüpft jeden externen Dienst mit der Roadmap und dem Budget der Akademie.
Das Register verknüpft Dienste mit Lernfunktionen
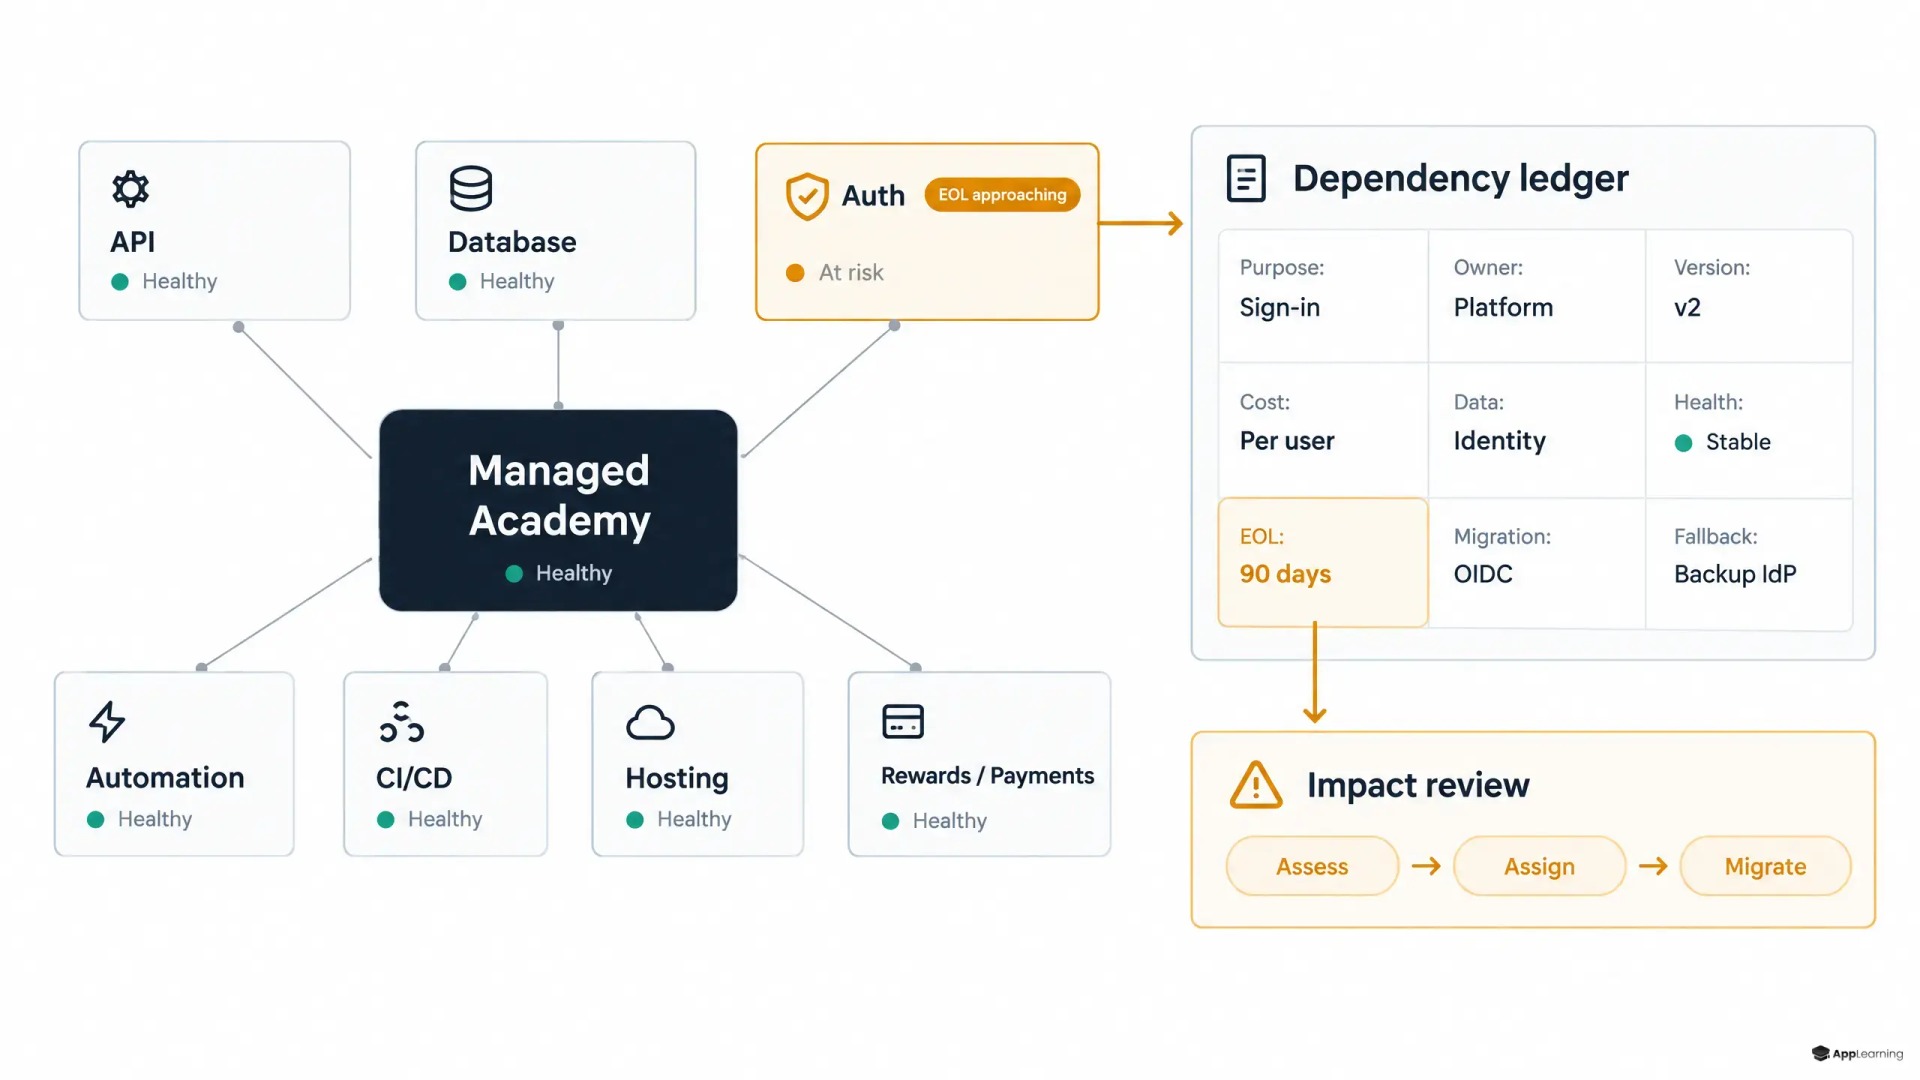
Für das Abhängigkeitsmanagement eines LMS reicht eine Liste von Paketnamen nicht aus. Das Register sollte wesentliche APIs und Datenbanken, Dienste für Authentifizierung, Automatisierung, Zahlungen und Prämien sowie CI-Workflows und Hosting abdecken. Auch ein KI-Dienst für Inhalte gehört dazu, wenn die Veröffentlichung von ihm abhängt.
- Zweck und Umfang – unterstützte Lernfunktion, angebundene Systeme und betroffene Kundenakademien.
- Verantwortung – zuständige Person, Vertretung und Eskalationsweg.
- Version und Lebenszyklus – Version von API, Laufzeitumgebung oder SDK, Supportende und Frist des Anbieters.
- Kostenmodell – Abrechnungseinheit, üblicher Nutzungsumfang, Verlängerungstermin und Warnschwelle.
- Sicherheitsrahmen – Sensibilität der Daten, Zugriffsrechte und Sicherheitsanforderungen.
- Zustandsindikator – Prüfung auf Ebene der Lernfunktion, erwartetes Ergebnis und letzte Überprüfung.
- Ausstiegsplan – Migrationsziel, Ausweichlösung, Grenzen der Wiederherstellung und letzter Probelauf.
Für ein wachsendes Startup kann eine gemeinsam genutzte Tabelle ausreichen. Das Register für SaaS-Abhängigkeiten bewährt sich dann, wenn eine verantwortliche Person damit eine Änderung bewältigt – nicht dann, wenn jede Zelle vollständig ausgefüllt aussieht.
Nutzungsabhängige Preise gehören ins Betriebsbudget
Die FinOps Foundation empfiehlt, verbrauchsabhängig abgerechnete SaaS-Dienste genauer zu überwachen (finops.org). Damit wird die Abrechnungseinheit auch für den laufenden Betrieb relevant. Wechselt die Automatisierung von einer Pauschale zur Abrechnung pro Ausführung, sollte die Folgenabschätzung die Kosten für reguläres Onboarding, Phasen mit besonders vielen Neueinstellungen und Wiederholungsversuche modellieren, bevor die neuen Konditionen gelten.
Im Register sollten die Entscheidungsfrist und die verfügbaren Optionen stehen: die Kosten akzeptieren, unnötige Ausführungen reduzieren oder migrieren. Eine günstigere Alternative ist nicht günstiger, wenn der Vergleich Umsetzung und Support ausblendet.
Supportende: Die Umsetzung braucht feste Zeitfenster
Die Versionsrichtlinie von PostgreSQL sieht für Upgrades auf eine neue Hauptversion einen eigenen Migrationsprozess vor (postgresql.org) – mit pg_upgrade oder dump/reload. Bei einer Upgrade-Ankündigung reicht deshalb eine Erinnerung nicht aus: Es braucht Kapazitäten für Kompatibilitätsprüfungen, die Überprüfung der Backups und die Planung der Wiederherstellung.
Das Register sollte zwischen dem Supportende des Ursprungsprojekts und der Frist des Hosting-Anbieters unterscheiden. Dieselbe Sorgfalt ist beim Umgang mit abgekündigten APIs sowie bei Laufzeitumgebungen und SDKs nötig: Aus einer Ankündigung mit Frist wird eine Umsetzungsaufgabe mit klarer Zuständigkeit.
Eine grüne Pipeline belegt nicht, dass Jobs ausgeführt wurden
GitHub dokumentiert, dass ein übersprungener Job als erfolgreich gemeldet wird (docs.github.com) – selbst dann, wenn er als verpflichtende Prüfung hinterlegt ist. Bei der CI-Abnahme sollte daher geprüft werden, ob die erforderlichen Jobs für die vorgesehene Revision tatsächlich ausgeführt und erfolgreich abgeschlossen wurden. Die bloße Existenz eines Workflows oder sein Gesamtstatus sind dafür kein ausreichender Nachweis.
Gemeinsam genutzte Infrastruktur braucht klare Grenzen für jeden Kunden
Die NIST-Leitlinien zur Lieferkette verknüpfen die Kritikalitätsanalyse mit geschäftlichen Abhängigkeiten (nvlpubs.nist.gov). Das ist eine nützliche Grundlage, um die möglichen Auswirkungen jedes Dienstes zu erfassen. Der Ausfall einer gemeinsam genutzten Authentifizierung und die verzögerte Vergabe von Prämien sollten bei der Wiederherstellung nicht gleich priorisiert werden.
Bei gemeinsam genutzter LMS-Infrastruktur sollten für jeden Kunden die tolerierbare Ausfallzeit, die Abgrenzung der Daten und die Erwartungen an Ausweichlösungen ausdrücklich festgelegt sein. Ein Migrationsplan braucht außerdem eine Reihenfolge, die verhindert, dass alle Akademien gleichzeitig umgestellt werden.
Erfasse mit App-Learning die Abhängigkeiten deiner Akademie.
Gespräch startenVierteljährliche Prüfungen machen aus einer Bestandsliste ein Werkzeug fürs Lebenszyklusmanagement
Bei der vierteljährlichen Wartungsprüfung der Akademieplattform sollten Kosten, Fristen, Zuständigkeiten und Wiederherstellungstests abgeglichen werden. Preisankündigungen, sicherheitsrelevante Änderungen und Vorfälle sollten sofort Aktualisierungen auslösen – nicht erst beim nächsten Prüfungstermin.
So versteht App-Learning den Betrieb betreuter Akademien: den Lebenszyklus transparent steuern, statt nur Hosting im Hintergrund bereitzustellen. Gründerteams sollten nicht jede Integration verstehen müssen. Für sie sollte klar sein, wer dafür zuständig ist, welche Funktionen sie unterstützt und was passiert, wenn sie sich ändert.