Die wichtigsten Erkenntnisse
- Prompt-Kompetenz reicht für kontrollierte Finanzagenten nicht aus.
- Das Verständnis für Datenberechtigungen muss sich nach Rolle, Quelle und erlaubter Nutzung richten.
- Quellenangaben, Konfidenzwerte und dokumentierte Prüfstände helfen Nutzenden, Ergebnisse zu beurteilen.
- Tests sollten die Wahl der Quelle, Interpretation und Eskalationsentscheidungen prüfen.
- Lernnachweise können die Steuerung beim Rollout von Agenten stärken.
Finanz-KI wird zum Baustein kontrollierter Arbeitsabläufe
Finanz-KI verändert ihren Charakter, wenn ein Agent mit lizenzierten Marktdaten, vertraulichen Kundendateien und internen Systemen arbeiten kann. Entscheidend ist nicht mehr der Prompt, sondern der kontrollierte Arbeitsablauf: Welche Quellen darf der Agent nutzen, welche Ergebnisse darf er erzeugen, wie wird sein Vorgehen belegt und an welcher Stelle muss er die Aufgabe wieder an einen Menschen übergeben?
Damit wird auch das Können der Mitarbeitenden Teil der Kontrolle. Technische Berechtigungen und Schutzmechanismen allein genügen nicht. Nutzende müssen erkennen, ob eine zugelassene Quelle auch zur konkreten Aufgabe passt. Ebenso müssen sie unterscheiden können, ob ein Ergebnis lediglich Quellen nennt oder tatsächlich eine belastbare Entscheidung erlaubt.
Datenberechtigungen werden zur Lernaufgabe
Datenberechtigungen regeln, welche Informationen ein Agent für eine Person abrufen darf. Was dieser Zugang erlaubt und wo seine Grenzen liegen, muss die Person zusätzlich lernen. Dazu gehört, zulässige Quellen für eine Aufgabe zu erkennen, Lizenz- und Vertraulichkeitsregeln bei der Weiterverwendung zu beachten und richtig zu reagieren, wenn eine Antwort Quellen außerhalb der eigenen Berechtigung benötigt.
Genau hier liegt die Lücke in vielen KI-Schulungen. Allgemeine Module behandeln Prompting, Halluzinationen und Richtlinien. Seltener üben sie den entscheidenden Unterschied: Eine Antwort kann glaubwürdig wirken und dennoch ungeeignet sein, um sie weiterzugeben oder darauf eine Handlung zu stützen. Eine Recherche-Notiz auf Basis zugelassener Quellen muss sich daran messen lassen, was für die jeweilige Aufgabe erlaubt und ausreichend belegt ist.
Fünf Kompetenzen im Umgang mit dem Agenten
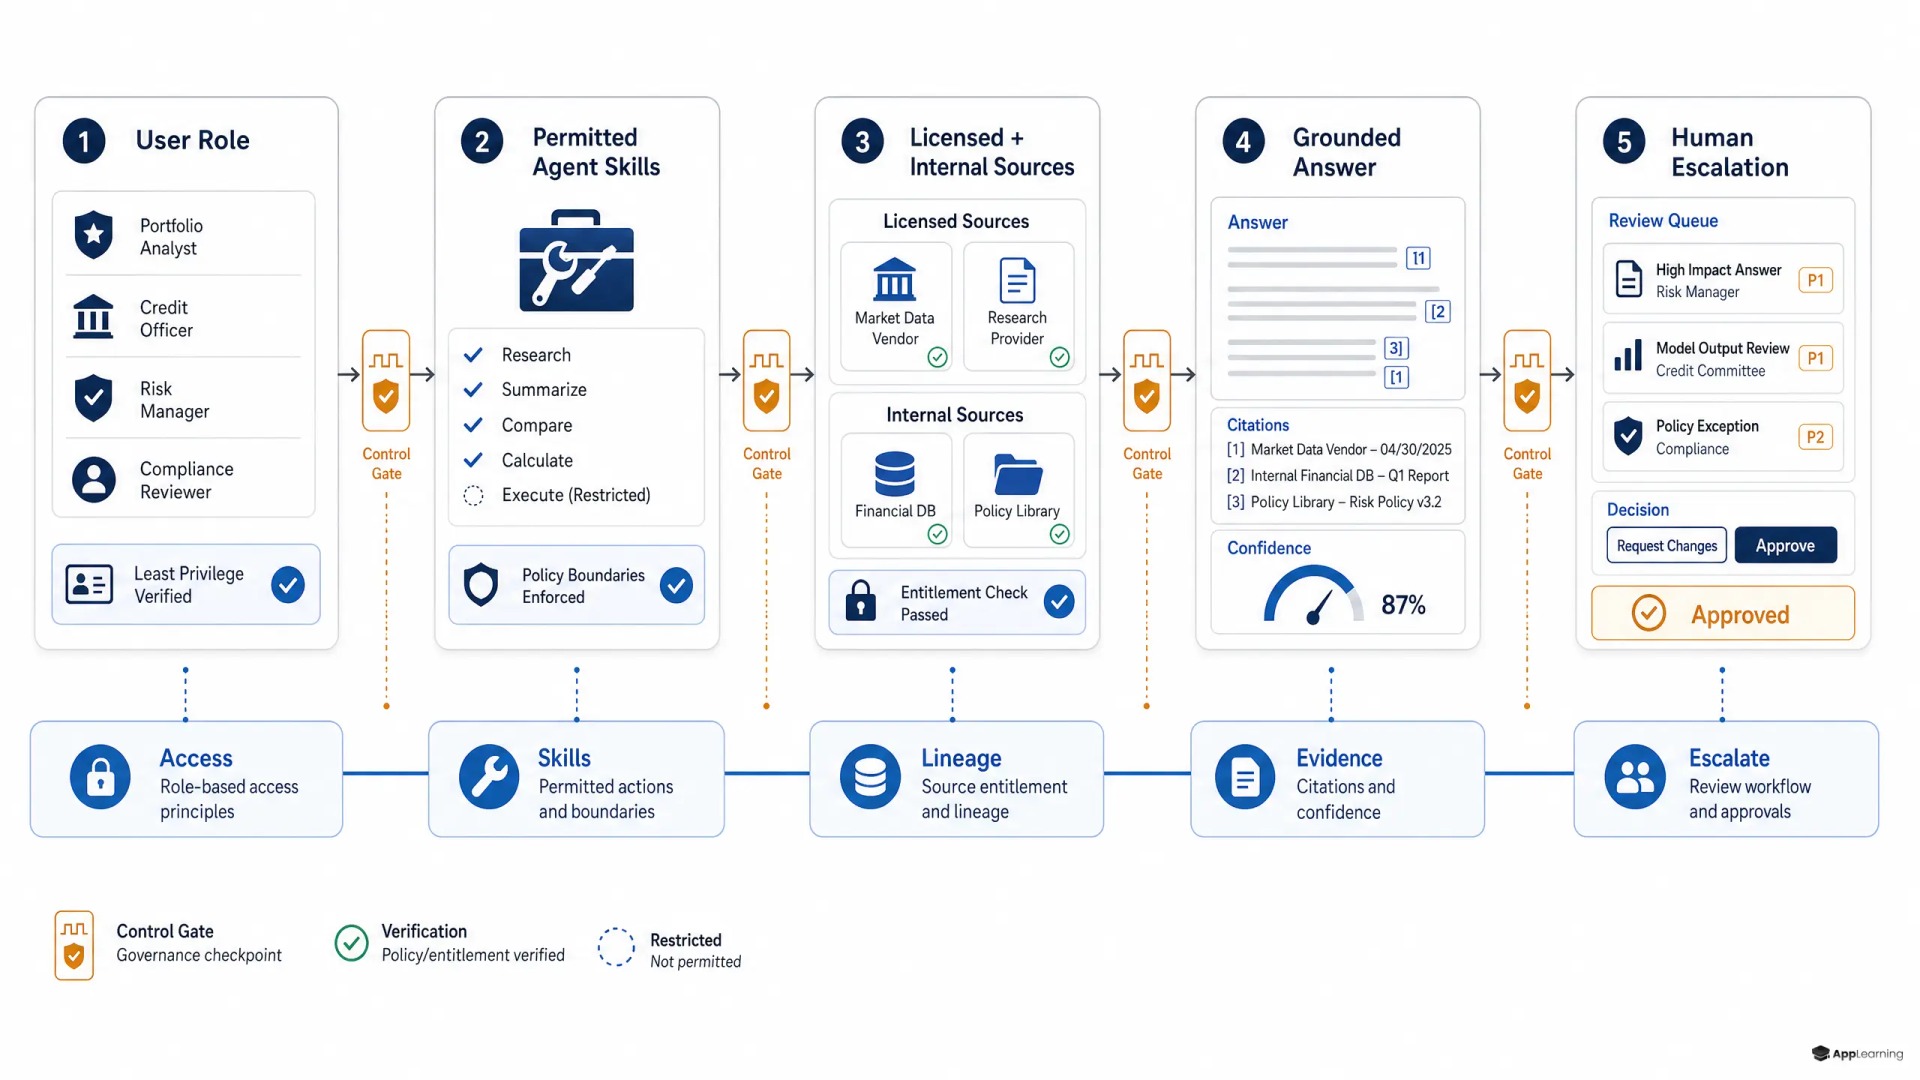
Das Kompetenzmodell sollte den Arbeitsablauf des Agenten abbilden. NISTs AI Risk Management Framework fordert klar definierte Rollen zwischen Mensch und KI, relevante Schulungen zum Risikomanagement und dokumentierte Kompetenz für Nutzende und Aufsichtspersonen. Für die Schulung von Finanzrecherche-Agenten lassen sich diese Anforderungen in fünf beobachtbare Fähigkeiten übersetzen.
- Berechtigungen: Erkenne, welche Quellen, Datenfelder und Ergebnisse für deine Rolle zugelassen sind.
- Herkunft: Lies Quellenangaben, unterscheide Primärdokumente von abgeleiteten Inhalten und prüfe die Aktualität der Daten.
- Konfidenz: Verstehe ein Konfidenzsignal als Anlass zur Prüfung und nicht als Freigabe zum Handeln.
- Auditierbarkeit: Sichere Methode, verwendete Quellen, Ergebnis und Entscheidungsdokumentation, soweit der Arbeitsablauf es erfordert.
- Eskalation: Erkenne fehlende Nachweise, widersprüchliche Quellen, die Offenlegung sensibler Daten und Entscheidungen außerhalb deiner Befugnisse.
Rollen, Quellen und Berechtigungen müssen zusammenpassen
Führe nicht für alle Mitarbeitenden dieselbe Academy ein. Erstelle eine Zuordnung von Rollen zu Agenten. Kundenbetreuer benötigen möglicherweise angeleiteten Zugang zu zugelassenen Kundeninformationen und Produktunterlagen. Research-Analysten brauchen womöglich lizenzierte Marktdaten, Quellenvergleiche und eine Prüfung der Methodik. KYC- und Compliance-Teams benötigen eventuell Unternehmensdaten, die Bearbeitung von Ausnahmen und die Dokumentation von Nachweisen. Risiko- und Kontrollteams müssen prüfen, ob der Arbeitsablauf innerhalb seiner festgelegten Grenzen läuft.
Benenne in jedem Lernpfad die zulässigen Quellen, verbotenen Nutzungen, möglichen Ergebnisarten, Prüfanlässe und Eskalationsverantwortlichen. Der Lernpfad selbst vergibt keine Zugriffsrechte. Dafür bleiben Identitäts- und Zugriffsmanagement, Datenverantwortliche und Lizenzkontrollen zuständig. Die Schulung macht diese Vorgaben im Arbeitsalltag verständlich und anwendbar.
Good to know
Macht das Verständnis für Datenberechtigungen Prompt-Schulungen überflüssig?
Nein. Prompting bleibt nützlich, findet aber innerhalb von Berechtigungen, Quellenvorgaben, Nachweisanforderungen und Eskalationsgrenzen statt.
Sollte eine Schulung Zugang zu lizenzierten Finanzdaten gewähren?
Nein. Schulungen sollten die zulässige Nutzung anhand sicherer Szenarien erklären, während der Live-Zugang weiterhin durch Berechtigungssysteme und Datenverantwortliche gesteuert wird.
Wer sollte die Eskalationsregeln für einen KI-Agenten festlegen?
Produkt-, Fachbereichs-, Risiko-, Compliance-, Rechts- und Datenverantwortliche sollten sie gemeinsam festlegen und für jede Art von Ausnahme klare Zuständigkeiten definieren.
Prüfungen müssen echte Rechercheaufgaben abbilden
Abschlussquizze reichen nicht aus, um Compliance bei agentischer KI sicherzustellen. Nutze kurze Simulationen auf Basis realistischer Rechercheanfragen. Gib Lernenden eine mehrdeutige Kundenfrage, eine begrenzte Auswahl an Quellen und ein Rollenprofil. Bitte sie, zulässige Nachweise auszuwählen, zu erklären, was die Quellenangaben belegen, eine Einschränkung des Konfidenzwerts zu benennen und festzuhalten, ob eine Eskalation nötig ist.
Bewerte den Entscheidungsweg ebenso wie die abschließende Antwort. Ein überzeugend formuliertes Memo auf Basis einer nicht zugelassenen Quelle erfüllt die Anforderungen nicht. Wer die fehlende Berechtigung erkennt, innehält und den Fall richtig weiterleitet, zeigt dagegen das gewünschte Kontrollverhalten.
Lernnachweise unterstützen die kontrollierte Einführung
Lernaufzeichnungen sollten mit der Steuerung des Deployments verknüpft sein. Erfasse den Vorbereitungsstand nach Agent, Rolle, Arbeitsablauf, Release und Berechtigungsklasse. Dokumentiere die Leistung in Szenarien, wiederkehrende Fehlermuster und abgeschlossene Nachschulungen. Für europäische Finanzunternehmen verlangen die DORA-Standards zur Protokollierung dokumentierte Verfahren für die Protokollierung und Schutzmaßnahmen für Protokollinformationen. Sie schreiben keine KI-Schulungen vor, unterstreichen aber den Wert nachvollziehbarer Nachweise aus dem Betrieb.
Bestandene Tests dürfen für sich allein nie Produktionszugang gewähren. Sie können jedoch zeigen, ob eine Gruppe für einen kontrollierten Pilotbetrieb bereit ist, wo zusätzliche Aufsicht nötig ist und welche Änderungen am Arbeitsablauf erneute Schulungen erfordern.
Bereite dein Team auf den kontrollierten Einsatz von KI-Agenten vor, bevor du den Zugang ausweitest.
Sprich mit unsEin anderer Auftrag für KI-Academies in Banken
Für Innovationsverantwortliche geht es nicht darum, jede Person zum Model-Experten zu machen. Ziel sind verlässliche menschliche Beteiligte in kontrollierten KI-Workflows. App-Learning kann diese Arbeit als rollenspezifische mobile Lernpfade strukturieren, die an konkrete Agentenaufgaben, zugelassene Quellen und Entscheidungspunkte gekoppelt sind.
Wenn eine Bank Quellenprüfung, Konfidenz, Berechtigungen und Eskalation in die tägliche Arbeit einbindet, kann sie Finanz-KI kontrollierter ausweiten. Zugleich entsteht eine gemeinsame Sprache für Innovation, Risiko, Compliance und Fachbereiche. Das hilft, fachliches Urteilsvermögen und wachsenden Agentenzugang aufeinander abzustimmen.