Das Wichtigste auf einen Blick
- Lege öffentliche und geschützte Bereiche der Academy fest, bevor du Routen anlegst.
- Authentifiziere, bevor geschützte Inhalte oder Lernerdaten angezeigt werden.
- Teste Direktlinks, abgelaufene Sitzungen und Einstiegswege über den Identity Provider.
- Nutze die automatische SSO-Übergabe, um überflüssige Anmeldeschritte zu vermeiden.
- Spiele Änderungen an der Zugriffskontrolle über den Release-Prozess des Lernprodukts aus.
Die versteckte Produktentscheidung beim LMS-Login
Die Login-Grenze einer Academy entscheidet über mehr als darüber, wer einen Test absolvieren darf. Sie legt fest, welche Seiten, Materialien, Lernerdaten und Aktionen außerhalb der Vertrauensgrenze zugänglich sind. Damit ist die Authentifizierung einer Academy eine Produktentscheidung, die IT, Security und L&D gemeinsam treffen. Für Teams aus Finanz- und Krypto-Unternehmen kann eine schwache Grenze regulierte Lernmaterialien offenlegen oder bei Lernenden für unklare Zustände sorgen. Eine zu pauschale Grenze kann dagegen jeden Besuch der Academy unnötig unterbrechen.
Der richtige Ausgangspunkt ist einfach: Entscheide, was Lernende sehen dürfen, bevor ihre Identität bekannt ist, und setze diese Entscheidung konsequent um. Eine Academy im eigenen Branding kann weiterhin öffentliche Landingpages, Programmbeschreibungen und ausgewählte Vorschauen bieten. Geschützte Lerninhalte dürfen jedoch nicht allein deshalb erscheinen, weil jemand das Quiz noch nicht erreicht hat.
Wenn die Authentifizierung zu spät greift
Ein häufiger Fehler beginnt mit guter Absicht. Die Academy fordert zur Anmeldung auf, sobald jemand einen Test beginnt, eine Antwort absendet oder einen Abschlussnachweis öffnet. Vorherige Kapitel bleiben jedoch über eine direkte URL erreichbar. Die Oberfläche wirkt geschützt, weil die Hauptnavigation zur Anmeldung führt. Die Route selbst liefert aber weiterhin Inhalte aus.
Das schafft gleich zwei Probleme. Die OWASP-Leitlinie zur Autorisierung empfiehlt, Zugriffe standardmäßig zu verweigern und Berechtigungen bei jeder Anfrage zu prüfen. Für Lernprodukte heißt das: Eine Route ist nicht geschützt, nur weil ihr Weiter-Button geschützt ist. Jede Anfrage nach einer Lektion, einem Material, einem Lernerdatensatz oder einer Abschlussaktion braucht die richtige Zugriffsentscheidung.
- Einstiegsinhalte werden über gespeicherte, geteilte oder indexierte Links erreichbar.
- Lernende verlieren den Kontext, wenn eine späte Anmeldung ein laufendes Kapitel unterbricht.
- Der Lernfortschritt kann unklar werden, wenn anonyme Aktivitäten auf ein authentifiziertes Lernerprofil treffen.
- Security-Teams müssen einen fragmentierten Ablauf untersuchen statt einer klaren Zugriffsrichtlinie zu folgen.
Öffentliche und geschützte Bereiche brauchen klare Verantwortlichkeiten
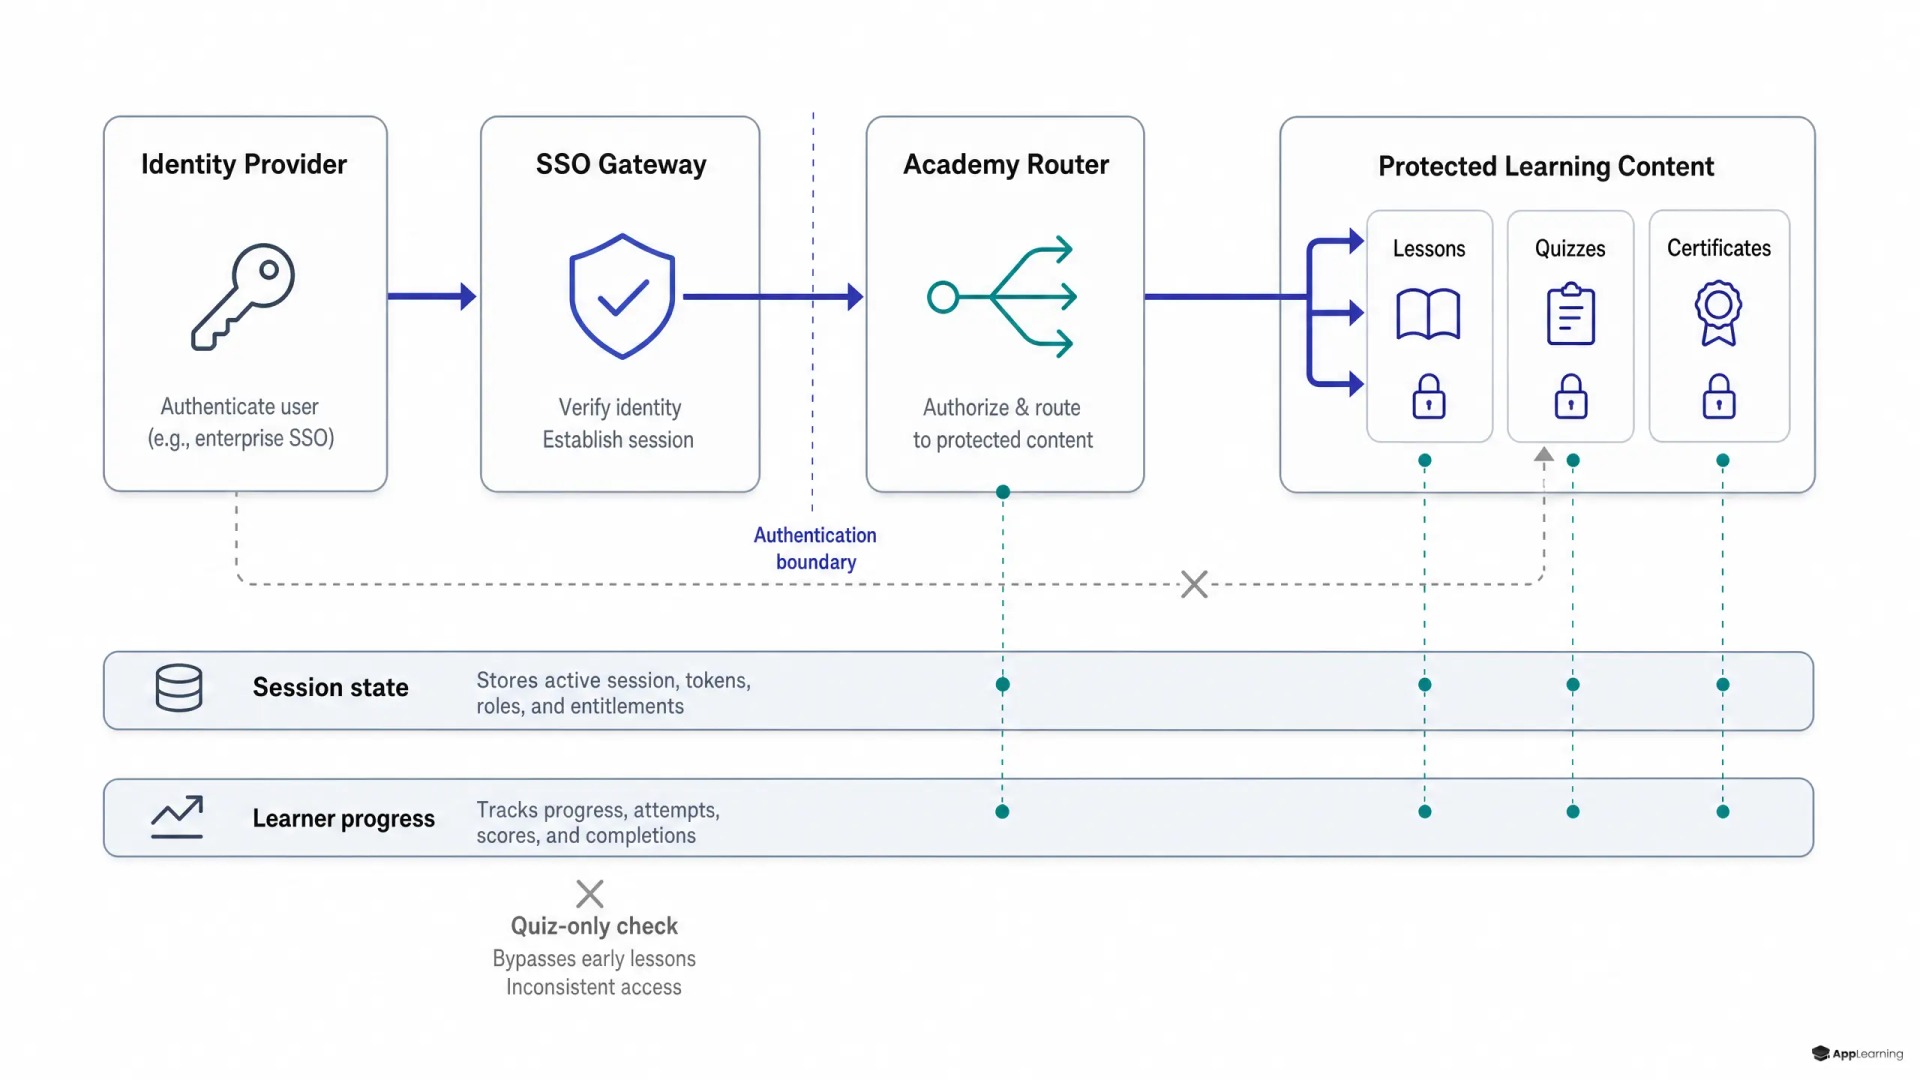
Behandle die Academy als zwei klar benannte Bereiche. Der öffentliche Bereich enthält nur Inhalte, die das Unternehmen ohne bekannte Identität offenlegen möchte. Der geschützte Bereich umfasst Lektionen, Medien, Downloads, Suchergebnisse, Lernerprofile, Fortschritt, Kohorten, Zertifikate und Tests. Grundsätzlich wird geschützt; öffentlicher Zugriff bleibt die ausdrücklich definierte Ausnahme.
Hier wird die Sicherheit eines White-Label-LMS konkret. Die Zugriffsregel muss greifen, bevor eine geschützte Seite angezeigt wird und bevor ihre Daten oder Medien geladen werden. Einen Menüpunkt auszublenden, einen Button zu deaktivieren oder erst vor der letzten Interaktion eine Anmeldeschranke vorzuschalten, schützt nicht automatisch die zugrunde liegende Route.
Direktlinks zeigen die tatsächliche Architektur der Academy
Navigationstests decken Fehler an der Zugriffsgrenze selten auf, weil die normale Navigation dem vorgesehenen Weg folgt. Direktlinks tun es. Ein robustes SSO-Konzept für ein Unternehmens-LMS behandelt eine kopierte Modul-URL als vollwertigen Einstiegspunkt, nicht als Sonderfall.
Teste die Academy im ausgeloggten Zustand, nach Ablauf der Sitzung und in einem neuen Browser. Teste Links zu Modulen, Videos, Downloads, Tests und Lernerprofilseiten. Teste einen Mitarbeitenden, der über den Identity Provider kommt, ebenso wie eine Person, deren Rolle sich seit der vorherigen Sitzung geändert hat. Gemäß der aktuellen NIST-Leitlinie für digitale Identitäten sind föderierte Anmeldung und Anwendungssitzungen getrennte Themen: Eine Sitzung beim Identity Provider ersetzt nicht, dass die Academy eine eigene Sitzung einrichtet und verwaltet.
- Eine ausgeloggte Person öffnet einen geschützten Direktlink und wird umgeleitet, bevor Inhalte geladen werden.
- Das gewünschte Ziel bleibt über die Anmeldung hinweg erhalten und wird nach erfolgreicher Rückleitung wieder aufgerufen.
- Eine abgelaufene Academy-Sitzung darf weder zwischengespeicherte geschützte Ansichten anzeigen noch geschützte Anfragen fortsetzen.
- Eine geänderte Rolle oder entzogene Berechtigung wird bei der nächsten geschützten Anfrage angewendet.
- Nach der Übergabe wird der Lernfortschritt mit der richtigen Lerneridentität fortgesetzt.
SSO soll doppelte Anmeldungen vermeiden, nicht Zugriffskontrollen ersetzen
Eine gute SSO-Lernplattform fordert Mitarbeitende, die bereits authentifiziert sind, nicht auf, dieselbe Identität zweimal nachzuweisen. Ruft jemand eine geschützte Route der Academy auf, kann die Plattform zum Identity Provider des Unternehmens weiterleiten, die bestätigte Antwort empfangen, eine Academy-Sitzung einrichten und die lernende Person genau zur gewünschten Lektion zurückführen. Ist die Sitzung beim Identity Provider aktiv, kann die Übergabe automatisch wirken. Ist sie es nicht, sieht die Person die üblichen Anmelde- und Sicherheitsprüfungen des Unternehmens.
Dieser Ablauf erhält die Zugriffskontrolle und reduziert zugleich Reibung. Außerdem bleiben die Verantwortlichkeiten klar: Der Identity Provider prüft die Identität, die Academy ordnet bestätigte Claims und Rollen den Zugriffsrechten zu, und die Lernplattform verwaltet Sitzung und Lernfortschritt für einen durchgängigen Lernprozess.
Good to know
Muss jede Seite der Academy eine Anmeldung erfordern?
Nein. Öffentliche Seiten können helfen, Programme sichtbar zu machen, die Arbeitgebermarke zu stärken oder ausgewählte Vorschauen anzubieten. Entscheidend ist, diese Ausnahmen klar festzulegen und alle anderen Routen standardmäßig zu schützen.
Kann eine lernende Person nach SSO einen geschützten Direktlink öffnen?
Ja. Speichere die gewünschte Route vor der Weiterleitung zum Identity Provider, prüfe die Anmeldeantwort, richte die Academy-Sitzung ein und führe die lernende Person zum freigegebenen Ziel zurück.
Macht SSO die Verwaltung von Academy-Sitzungen überflüssig?
Nein. Identity Provider und Academy haben getrennte Verantwortlichkeiten für Sitzungen. Die Academy muss weiterhin Timeouts, Berechtigungsprüfungen, das Verhalten beim Ausloggen und die Kontinuität des Lernfortschritts verwalten.
Zugriffskontrolle gehört auf die Release-Checkliste
Änderungen an der Authentifizierung brauchen dieselbe Release-Disziplin wie ein neuer Lernpfad, Test oder Inhaltsupdate. Definiere die Routenrichtlinie, Rollenzuordnung, das Verhalten des Rückkehrpfads, den Umgang mit Timeouts, Fehlerzustände und Audit-Ereignisse. Teste dann den gesamten Ablauf mit realistischen Rollenprofilen: neue Mitarbeitende, berechtigte Lernende, Führungskräfte, Administratoren und ehemalige Mitarbeitende.
Das ist besonders wichtig, wenn Compliance-Schulungen bereits mit dem Kompetenzaufbau um Aufmerksamkeit konkurrieren. Ein fehlerhafter Anmeldeablauf fühlt sich für Lernende nicht wie eine Sicherheitsmaßnahme an. Er vermittelt den Eindruck, dass die Academy unzuverlässig ist. Das beeinträchtigt die Qualität der Abschlüsse, selbst wenn die Inhalte stark sind.
Gestalte den Zugang zur Academy entlang der Lernreise.
Gespräch startenIdentität, die zur Academy-Reise passt
App-Learning versteht die Gestaltung von Identitätszugang und LMS als Teil des Academy-Erlebnisses. Enterprise SSO, geschützte Routen, Sitzungsverwaltung und die Kontinuität des Lernfortschritts müssen in einer Academy im eigenen Branding als ein System funktionieren. Die Umsetzung sollte das Sicherheitsmodell des Kunden abbilden und zugleich den Weg der Lernenden von der Einladung bis zum Abschluss intakt halten.
Die Login-Grenze der Academy macht damit klar, wie das Produkt gedacht ist. Definiere, was öffentlich ist. Schütze alles andere, bevor es angezeigt wird. Bewahre das Ziel der Lernenden während der Identitätsübergabe. Veröffentliche und teste den Ablauf dann genauso sorgfältig wie das Lernerlebnis selbst. Sicherheit wird stärker, wenn sie Teil der Lernreise ist, statt am Ende als Unterbrechung ergänzt zu werden.